
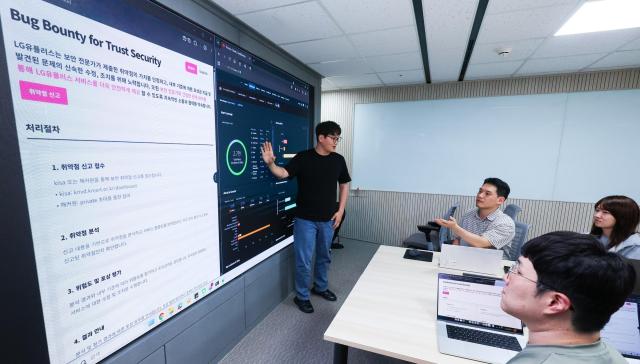
LG Uplus anunció que operará un programa global de recompensas por vulnerabilidades de seguridad en colaboración con "HackerOne", la plataforma de recompensas más grande del mundo, a partir del 24 de agosto.
El programa de recompensas por vulnerabilidades es un sistema que otorga bonificaciones a piratas informáticos éticos que descubren vulnerabilidades de seguridad en los servicios e infraestructuras de tecnología de la información de empresas u organizaciones. Actualmente opera en empresas como Google, Microsoft (MS), Apple, así como en Samsung, Naver, Kakao y Neowiz.
HackerOne es la plataforma de recompensas por vulnerabilidades más grande del mundo, con la participación de aproximadamente 2,4 millones de piratas informáticos éticos en todo el mundo. Este programa funcionará de manera privada, con la participación exclusiva de piratas informáticos éticos globales experimentados que hayan pasado por procedimientos de verificación de identidad y validación de competencias.
LG Uplus recibirá reportes permanentes de vulnerabilidades de seguridad de estos expertos, con el objetivo de detectar amenazas y analizar y mejorar rápidamente las vulnerabilidades.
LG Uplus espera que esta colaboración le permita establecer un sistema de gestión de vulnerabilidades conforme a estándares globales y fortalecer su capacidad de respuesta en seguridad.
Hong Kwan-hee, director del Centro de Seguridad de la Información de LG Uplus (oficial de seguridad de la información en jefe, CISO), enfatizó: "A medida que aumentan las áreas en que los servicios de telecomunicaciones se vinculan con infraestructuras extranjeras, nuestro objetivo es identificar y abordar vulnerabilidades que de otro modo no habríamos detectado. Nos comprometemos a liderar la creación de un ecosistema de seguridad seguro y transparente, así como la difusión de una cultura de gestión responsable de vulnerabilidades".
* Este artículo ha sido traducido por IA.