
Gobierno presenta medidas conjuntas de seguridad… Ampliación a más de 2.000 instituciones bajo inspección de la Agencia Nacional de Inteligencia
Creación de subsidios especializados en protección de información y bonificación en promociones… Reemplazo de software obsoleto
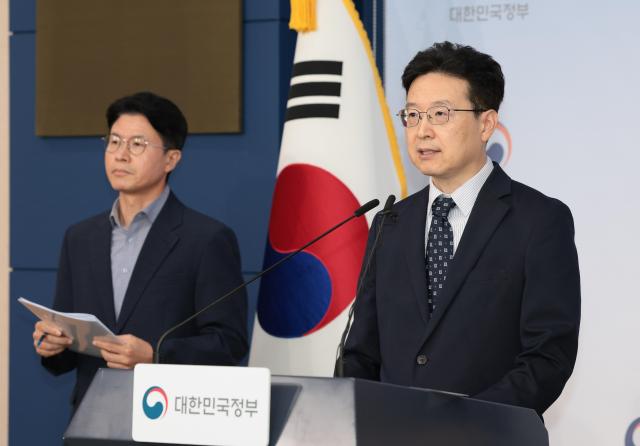
El gobierno presentó este 1 de octubre el ‘Plan para fortalecer la responsabilidad en ciberseguridad del sector público’ de manera conjunta con los ministerios relacionados, incluyendo el Ministerio de Administración Interior y Seguridad, la Agencia Nacional de Inteligencia, la Oficina de Personal del Gobierno y la Comisión de Protección de Información Personal.
Según el gobierno, entre enero de 2021 y mayo de 2026 se registraron 247 incidentes de filtraciones de información de organismos públicos debido a ciberataques, como hackeos. De estos, solo 9 derivaron en sanciones disciplinarias. De los 19 casos en que la Comisión de Información Personal recomendó sanciones a las instituciones, únicamente 6 fueron implementadas.
Si bien las regulaciones actuales de ‘Reglamento de sanciones disciplinarias para funcionarios públicos’ permiten el despido por violación de secretos relacionados con hackeos o negligencia en la gestión de información personal, nunca se ha impuesto una sanción a un director de institución por este motivo.
Los incidentes de filtraciones de información personal en organismos públicos se han producido reiteradamente en los últimos tiempos. En julio del año pasado, el sistema de gestión de tareas del gobierno ‘Nara’ fue hackeado y se filtraron datos. En noviembre, el Centro de Donación de Sangre Hanmaum fue infectado con ransomware. Este año se registraron infecciones por ransomware en el Hospital de la Universidad de Kangwon y el Hospital Universitario de Jeonnam de Hwasun (enero), filtraciones de información personal en el sistema educativo de la Academia Diplomática Nacional (febrero), filtraciones de información no pública de ganadores en ‘Emprendimiento para todos’ (junio) e filtraciones de información personal en el Instituto de Evaluación de Planificación de Tecnología de la Información y Comunicaciones (julio).
Hwang Gyuchul, Director de la Oficina de Gobierno de Inteligencia Artificial del Ministerio de Administración Interior y Seguridad, señaló en la conferencia de prensa que "actualmente, en el sector público, se están repitiendo incidentes que se habrían podido evitar si simplemente se hubieran seguido normas de seguridad básicas", y agregó que "esto no es un simple error, sino la ausencia de conciencia sobre seguridad".
El gobierno diagnosticó que la falta casi total de sanciones disciplinarias por incumplimiento de normas básicas de seguridad, y la tendencia de responsabilizar principalmente a personal técnico en lugar de a supervisores incluso cuando se aplican sanciones, son causas principales de la repetición de estos incidentes.
En respuesta, el gobierno modificará este año las regulaciones de sanciones disciplinarias para establecer nuevas disposiciones que impongan responsabilidades severas a supervisores cuando ocurran filtraciones graves de información. Específicamente, se incluirá ‘filtraciones graves de información’ en la lista de situaciones que ameritan ‘responsabilidad severa’, de manera similar a como se tratan actualmente los casos de soborno, negligencia laboral y daños a los derechos de los ciudadanos o pérdidas financieras. El nivel mínimo de sanción por filtraciones de secretos o información personal, así como por hackeos resultantes de deficiencias en la gestión de seguridad, se elevará de amonestación a reducción salarial.
Además, antes de finales de año, el gobierno desarrollará directrices de procedimiento que especifiquen causas concretas de sanciones, tales como omisión de revisiones de seguridad antes de la apertura de servicios, gestión deficiente de equipos de seguridad como firewalls, cambio incompleto de contraseñas iniciales y negligencia prolongada en la corrección de vulnerabilidades detectadas.
También se ajustará el sistema de evaluación para promover que la ciberseguridad se fortalezca a nivel institucional, y no solo a nivel individual. El número de instituciones sometidas a la ‘Evaluación de situación de ciberseguridad’, coordinada por la Agencia Nacional de Inteligencia, se ampliará significativamente de 153 instituciones este año a 2.160 instituciones públicas y estatales completas para 2028. La evaluación incluirá nuevos indicadores, como la aplicación de descuentos en calificaciones cuando ocurren filtraciones de información y la evaluación de la rapidez de respuesta ante incidentes.
Además, a partir del próximo año, las ‘evaluaciones especificadas de instituciones de administración central’ restarán puntos en la calificación general si ocurren filtraciones graves de información, y se añadirán indicadores de evaluación de ciberseguridad a la ‘evaluación de gestión de empresas públicas locales’ para mejorar la efectividad de las evaluaciones.
También se implementarán medidas de incentivo para el personal. Entre 49 instituciones de administración central, solo 11 (22%) tienen departamentos o equipos dedicados exclusivamente a seguridad. El 24% de las instituciones (37 de 152) no cumple con la norma de mantener al menos el 10% de su personal de seguridad respecto al personal de informatización. El gobierno ya aumentó en 100 personas el personal de ciberseguridad, incluida la protección de información personal, en instituciones de administración central en agosto, y ampliará el personal en gobiernos locales antes del cierre del año. También se planea establecer unidades especializadas dirigidas por expertos del sector privado.
Asimismo, se creará un subsidio especial para protección de información, se proporcionará bonificación en evaluaciones de desempeño para responsables de protección de información, y se estudiarán métodos para incluir funciones de protección de información en los criterios de selección de puestos críticos.
Hwang explicó que "coordinaremos estrechamente con la Agencia Nacional de Inteligencia, la Oficina de Presupuesto y Planificación, y otras instituciones relacionadas para asegurar fondos presupuestarios estables para acciones básicas de ciberseguridad, como pruebas de hackeo simulado para identificar vulnerabilidades y el reemplazo de software obsoleto que ha dejado de recibir soporte de seguridad".
Además, afirmó que "el núcleo de este plan no es simplemente fortalecer las sanciones, sino lograr un cambio de percepción en el que la seguridad deje de verse como una ‘regulación incómoda’ y se considere como una ‘misión nacional’", y concluyó señalando que "nos esforzaremos por materializar un gobierno democrático de inteligencia artificial seguro en el que los ciudadanos puedan confiar y utilizar sin preocupaciones".
* Este artículo ha sido traducido por IA.