
Reunión de inspección de emergencia por ataques cibernéticos en cascada en el sector financiero: "Refuerzo de coordinación entre organismos"
Bancos, compañías de tarjetas, aseguradoras y cajas de ahorros deben completar autoinspecciones antes del 8 de octubre
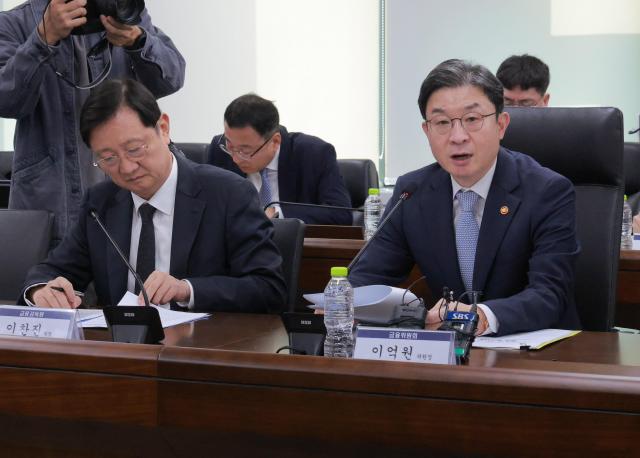
Lee Uck-won, presidente de la Comisión de Servicios Financieros, ha enfatizado que no se puede descartar la posibilidad de hackeos que utilicen inteligencia artificial (IA) relacionados con los ataques cibernéticos que se han registrado recientemente en el sector financiero, subrayando la necesidad de acelerar la construcción de sistemas de seguridad basados en IA. Las autoridades financieras han decidido realizar inspecciones de emergencia sobre sistemas vulnerables y mecanismos de autenticación en todas las instituciones financieras, y han advertido que serán estrictos al exigir responsabilidad en caso de que ocurran incidentes similares, incluso cuando ya se hayan compartido información sobre ataques previos.
Según informes del sector financiero del 4 de octubre, Lee Uck-won convocó de forma urgente a los presidentes de todas las asociaciones financieras y a los directores ejecutivos de las instituciones financieras afectadas a las 14:00 horas en el Edificio de la Administración Central de Seúl para verificar la situación de la respuesta. Aunque las autoridades financieras habían planeado inicialmente celebrar una reunión de respuesta de emergencia el 7 de octubre, adelantaron la cita al 4 de octubre después de que se reportaran daños en instituciones del sector financiero secundario, como cajas de ahorros y empresas de capital, además de los bancos.
La reunión contó con la asistencia del presidente Lee Uck-won, del presidente de la Comisión de Supervisión Financiera Lee Chan-jin, de los presidentes de las principales asociaciones financieras —bancos, inversiones financieras, seguros de vida, seguros generales, cajas de ahorros, instituciones de crédito y fintech—, así como del presidente del Centro de Seguridad Financiera. También estuvieron presentes representantes de las instituciones financieras afectadas, como los directores ejecutivos de cuatro bancos (Shinhan, KB Kookmin, Hana y BNK Busan), dos cajas de ahorros (Yegaram y Welcome) y Hyundai Capital.
En sus comentarios de apertura, el presidente Lee declaró: "Se ha demostrado que, sin importar cuán sólido sea un sistema de seguridad, una única brecha sin supervisión puede convertirse en un punto vulnerable de todo el sistema de seguridad". Agregó: "Aunque hasta ahora no se ha confirmado que información sensible haya sido expuesta, no podemos descartar la posibilidad de daños secundarios como fraudes de voz, por lo que debemos mantener la vigilancia y responder de manera proactiva y coordinada".
Asimismo, enfatizó: "Dado que las amenazas cibernéticas no distinguen entre sectores financiero y no financiero, reforzaremos la coordinación entre departamentos relevantes, como el Ministerio de Ciencia y Tecnología de la Información y Comunicaciones y la Policía Nacional, para responder a las amenazas de infiltración de manera integral".
Lee también mencionó la posibilidad de que se haya utilizado IA en estos ataques cibernéticos, subrayando la necesidad de mejorar los sistemas de seguridad en respuesta. Declaró: "Aunque es difícil afirmar con certeza, no podemos descartar la posibilidad de ataques de piratería que utilicen inteligencia artificial". Continuó: "Dado que pueden seguir produciéndose ataques cibernéticos de nueva tipología y alta frecuencia, es necesario elaborar sistemas de seguridad en los que se defienda contra la IA utilizando la propia IA".
Adicionalmente, agregó: "En el contexto de cambios rápidos en el desarrollo de la IA, técnicas de piratería con nuevos patrones que explotan vulnerabilidades inesperadas se están propagando con rapidez. Espero que el sector financiero participe activamente en políticas como pruebas de seguridad basadas en IA y que acelere la transición hacia sistemas de seguridad basados en IA".
Las autoridades financieras están considerando seriamente la posibilidad de que los ataques en cascada hayan sido realizados por el mismo atacante. Esto se debe a que se ha identificado la misma dirección de protocolo de Internet (IP) del atacante en múltiples instituciones financieras, y se ha detectado que el atacante continúa cambiando su IP mientras prosigue con los ataques.
En particular, se estima que existe la posibilidad de que el atacante haya utilizado herramientas de IA para llevar a cabo un ataque automatizado a gran escala contra múltiples instituciones financieras. Las rutas de ataque principales se han concentrado en sistemas complementarios, tales como sistemas de apoyo administrativo para empleados y personas que recopilan préstamos, así como en sitios web, en lugar de enfocarse en los sistemas principales que procesan transacciones financieras críticas. Si bien se ha detectado una fuga de información relacionada con clientes o empleados en algunos sistemas, las investigaciones indican que no ha habido interrupciones en servicios financieros al cliente, como operaciones bancarias por internet o dispositivos móviles, ni daños financieros.
La Comisión de Supervisión Financiera ha ordenado un análisis exhaustivo de todos los servicios financieros con procedimientos de autenticación deficientes en todo el sector, procediendo a corregir errores o bloquear servicios cuando sea necesario, para prevenir la reincidencia de incidentes similares. Además, ha instruido a los bancos y compañías de tarjetas de crédito que completen inspecciones internas antes del 6 de octubre, mientras que empresas de valores, aseguradoras, cajas de ahorros y empresas de finanzas electrónicas deben hacerlo antes del 8 de octubre. Tras analizar los resultados, requerirá medidas correctivas rápidas si se identifican deficiencias.
El presidente Lee señaló: "Si surgen incidentes similares porque se ha descuidado la inspección y respuesta necesarias a pesar de que ya se han compartido información sobre ataques e históricas de incidentes previos, se exigirá responsabilidad de conformidad con la legislación aplicable".
El sector financiero se encuentra actualmente en estado de alerta elevada, ya que entre el 30 de septiembre y el 3 de octubre se detectaron ataques cibernéticos generalizados en cuatro bancos (Shinhan, KB Kookmin, Hana y BNK Busan), dos cajas de ahorros (Yegaram y Welcome) e Hyundai Capital. En respuesta, el presidente Lee Jae-myung ha ordenado investigaciones exhaustivas y la formulación de medidas correctivas.
Kang Yu-jung, portavoz principal de la Oficina Presidencial, declaró el 4 de octubre: "El presidente Lee ha sido informado sobre la fuga de información personal de instituciones financieras y de sector público que ocurrió recientemente, así como sobre el estado de las medidas de respuesta". Añadió: "Se ha impartido la instrucción de abordar el asunto con una percepción grave y de hacer todo lo posible en investigaciones exhaustivas y en la formulación de medidas preventivas".
* Este artículo ha sido traducido por IA.