
Revisión de riesgos de seguridad empresarial y búsqueda de soluciones prácticas
Discusión sobre respuesta a incidentes de seguridad, tendencias legislativas y amenazas de seguridad en IA
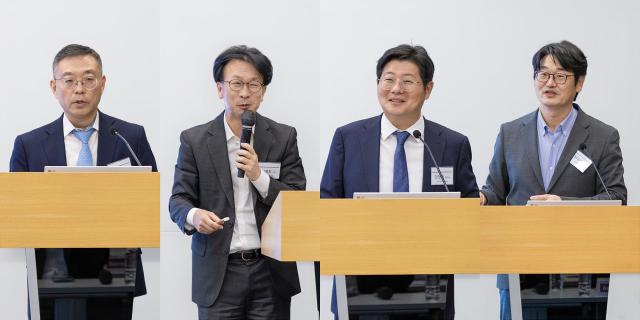
El despacho Sejong (representado por el socio gestor Oh Jong-han) se asoció con la Asociación de Compras en Línea de Corea del Sur para presentar una estrategia integral de respuesta a las amenazas de seguridad cibernética derivadas de la expansión de la tecnología de inteligencia artificial y a las normativas fortalecidas de protección de datos personales que se aproximan.
El despacho anunció el 16 de octubre que celebró un seminario conjunto el 15 en la sala de conferencias de la Sejong Di Tower en Jongno-gu, Seúl, bajo el tema "Estrategia de protección de datos personales y respuesta a incidentes para empresas de compras en línea en la era de la IA".
Este evento fue organizado para revisar los riesgos de seguridad que enfrentan las empresas de compras en línea en un entorno de crecimiento exponencial en el uso de inteligencia artificial y análisis de datos, y para buscar soluciones prácticas y efectivas.
El seminario, inaugurado con las palabras de bienvenida del asesor Lee Tae-hee de Sejong, se desarrolló en tres secciones: respuesta a incidentes de seguridad, tendencias legislativas y amenazas de seguridad en inteligencia artificial.
El asesor Choi Gwang-hee, encargado de la primera presentación, abordó el tema "Tres elementos esenciales en escenarios de ataques informáticos" y enfatizó la preservación de evidencia, el cumplimiento de plazos de notificación y reporte ante autoridades, y la revisión de sistemas de respuesta en tiempos de paz como elementos clave en la respuesta inicial.
El asesor Choi señaló que "con el avance de la IA, la velocidad de los ataques se ha acelerado drásticamente, lo que hace difícil prevenir completamente todos los incidentes" y subrayó que "para reducir el daño a información crítica cuando ocurre un incidente, es necesario contar con un sistema de notificación rápida y preservación de evidencia, y asegurar su efectividad mediante ejercicios de simulación".
Seguidamente, la abogada Ahn Jung-ho analizó los cambios en las obligaciones empresariales derivados de las recientes modificaciones a la Ley de Protección de Datos Personales y la Ley de Comunicaciones y Redes de Información.
La abogada Ahn subrayó que la responsabilidad preventiva y las sanciones por incumplimiento se han fortalecido significativamente, recomendando que "la protección de datos personales no es una tarea de un departamento específico, sino un desafío de toda la empresa. La alta dirección debe revisar las obligaciones derivadas de las normas modificadas e implementar inmediatamente mejoras en los sistemas de gestión interna".
El profesor Choi Dae-seon de la Universidad Soongsil analizó los nuevos factores de riesgo derivados de la expansión de agentes de IA. El profesor Choi señaló que la automatización de ataques mediante IA ha reducido drásticamente los costos de defensa, planteando la necesidad de gestionar no solo defensas contra ataques externos, sino también los permisos de agentes de IA internos.
Explicó que "existe el riesgo de que los agentes de IA expongan datos personales mediante acciones inesperadas" e insistió en que "más allá de simples restricciones de permisos, es urgente crear un sistema de vigilancia que registre y revise continuamente el historial de actividades".
El asesor Lee Tae-hee concluyó diciendo que "la industria de compras en línea tiene múltiples partes interesadas interconectadas, por lo que el impacto de un incidente de seguridad es muy significativo" y expresó su esperanza de que "este seminario sea una oportunidad para que las empresas preserven la confianza de los clientes y revisen sus sistemas de seguridad de manera integral".
* Este artículo ha sido traducido por IA.