
Bancos y operadores suspenden servicios de banca por internet como medida preventiva
Gobierno japonés reporta ausencia de daños en infraestructuras críticas; empresas de seguridad detectan intentos de explotación
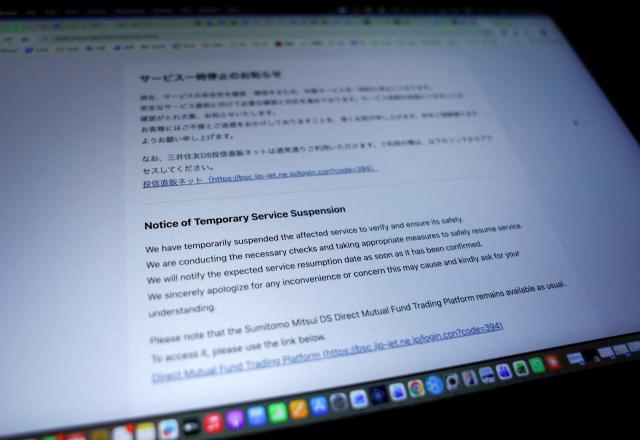
Tras el descubrimiento de una vulnerabilidad de seguridad crítica en el lenguaje de programación PHP que ha generado alerta mundial, Japón ha experimentado interrupciones sucesivas en servicios de internet de bancos y operadores de telecomunicaciones. Estas medidas tienen por objeto prevenir ataques maliciosos y aplicar actualizaciones de seguridad. La Primera Ministra Sanae Takaichi también cerró temporalmente su sitio web oficial, y el gobierno japonés ha instado a los operadores de infraestructuras críticas a aplicar actualizaciones de seguridad de manera urgente.
Según el diario Nihon Keizai Shimbun (Nikkei) del 22 de octubre, el banco Mitsubishi UFJ anunció una interrupción temporal de algunos servicios de internet debido a verificaciones del sistema. Los servicios afectados incluyen la apertura de cuentas de fondos de inversión, solicitudes de participación en el régimen de exención fiscal para inversión de bajo monto (NISA), y evaluaciones previas de préstamos hipotecarios. Nikkei reporta que estas medidas parecen ser en respuesta a la vulnerabilidad en PHP. El banco de valores Daiwa también suspendió operaciones en línea a través de su sitio web, tales como apertura de cuentas para operaciones en línea y cambios de domicilio.
Según la Agencia de Noticias Kyodo, el Banco Shizuoka anunció el cierre temporal de sus servicios de banca por internet a partir del 21 de octubre. Sin embargo, la Asociación de Bancos de Japón confirmó que no se registraron interrupciones en las transacciones interbancarias.
La crisis se ha extendido a los sectores de telecomunicaciones, distribución y ferrocarriles. Conforme a Nikkei, SoftBank suspendió las operaciones del sitio web de Y!mobile, su marca de telecomunicaciones de bajo costo. Según el diario Asahi Shimbun, los almacenes Daimaru Matsuzakaya cerraron su sitio web y aplicación móvil desde la noche del 21 de octubre, impidiendo pagos a través de aplicaciones y el uso de cupones. JR East también cerró algunos de sus sitios, incluyendo la tienda en línea "JRE Mall".
También se registraron interrupciones en instituciones gubernamentales. Según el diario Yomiuri Shimbun, la Agencia Meteorológica de Japón cerró parcialmente su sitio web a partir de las 3:30 horas del 22 de octubre, quedando inaccesibles los datos más recientes de temperatura, precipitación y actividad volcánica. La agencia describió esta acción como una medida preventiva para evitar ataques maliciosos, aclarando que la información de alertas meteorológicas y de tsunami no se vio afectada.
PHP es un lenguaje de programación utilizado para procesar información cuando los usuarios ingresan datos o realizan compras en sitios web. Según Asahi Shimbun, las dos vulnerabilidades anunciadas por el equipo de seguridad de PHP recibieron una calificación de 9,2 puntos en la escala internacional CVSS, que evalúa la gravedad de vulnerabilidades de seguridad en una escala de 0 a 10 puntos. Esta es la clasificación más grave, la de "Emergencia". El parche de corrección fue publicado alrededor de las 23:00 horas del 21 de octubre.
La Primera Ministra Takaichi publicó en X la noche del 21 de octubre: "Se trata de una solicitud muy urgente de tomar medidas esta noche", señalando que la suspensión temporal de las operaciones del sitio web es una medida efectiva para reducir riesgos. De hecho, ella misma cerró temporalmente su sitio web oficial esa misma noche. Alrededor del mediodía del 22 de octubre, el sitio web volvió a estar accesible.
Minoru Kihara, Secretario Jefe del Gabinete, declaró en una conferencia de prensa del 22 de octubre que el gobierno había solicitado actualizaciones de seguridad a instituciones gubernamentales y operadores de infraestructuras críticas. Explicó que no se han reportado daños de estas entidades y operadores. Sin embargo, el Ministerio de Salud, Trabajo y Bienestar Social y el Ministerio de Hacienda han confirmado que cerraron algunos de sus sitios web.
Por otro lado, según el diario Yomiuri Shimbun, la empresa de seguridad Trend Micro detectó hasta la mañana del 22 de octubre múltiples intentos de ataque explotando la vulnerabilidad en PHP dirigidos a varios servidores en Japón. Sin embargo, señaló que no ha podido confirmar si se han ocasionado daños reales.
La empresa de seguridad GMO PlaSec explicó a Nikkei que la explotación de esta vulnerabilidad podría permitir a los atacantes tomar control de sitios web, interrumpir su funcionamiento o extraer información. Alertó que ya circula información sobre métodos de explotación en redes sociales. Advirtió que mediante inteligencia artificial es posible atacar múltiples sitios simultáneamente, y que tras la publicación del parche de corrección, los detalles técnicos de la vulnerabilidad también se harán públicos, aumentando significativamente el riesgo de explotación. Por ello, instó a los operadores de sitios web a aplicar la actualización de seguridad de manera urgente.
* Este artículo ha sido traducido por IA.