
El 23 de octubre, la Comisión de Ciencia, Tecnología, Información y Telecomunicaciones del Parlamento abre auditoría integral al Ministerio de Ciencia e Información
El Ministerio de Ciencia, Tecnología, Información y Comunicaciones anunció que elaborará medidas transministeriales para hacer frente a las vulnerabilidades de seguridad en el lenguaje de programación web PHP.
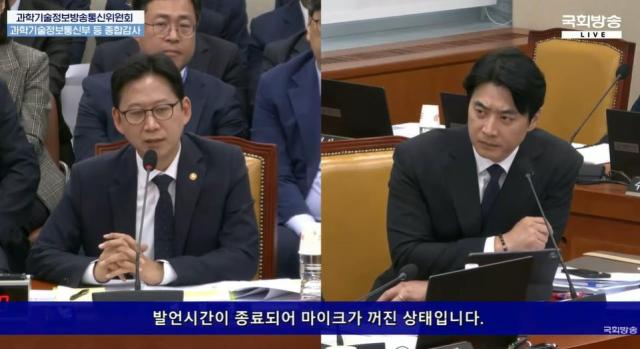
Bae Kyung-hoon, vicepresidente y ministro de Ciencia, Tecnología, Información y Comunicaciones, declaró durante una auditoría integral realizada por la Comisión de Ciencia, Tecnología, Información y Telecomunicaciones del Parlamento el 23 de octubre: "Consideramos el tema de la ciberseguridad como un asunto grave" y "estableceremos e informaremos sobre medidas coordinadas a nivel transministerial".
Durante la sesión, legisladores de la oposición señalaron que el sistema de respuesta cibernética del gobierno se encuentra disperso entre múltiples organismos, lo que dificulta una respuesta rápida. El diputado Seo Cheon-ho, del Poder del Pueblo, destacó: "Es necesario clarificar las responsabilidades y funciones de cada institución y construir un sistema de respuesta integrado". El diputado Choi Hyung-do, también del Poder del Pueblo, agregó: "Es preciso ampliar las inspecciones más allá de los bancos, incluyendo empresas de tarjetas, seguros y valores, y examinar los vacíos en el sistema de certificación de seguridad".
En respuesta, el vicepresidente Bae indicó: "Actualmente estamos elaborando un plan integral transministerial con la Oficina de Seguridad Nacional como torre de control".
Se reveló que el gobierno no ha identificado adecuadamente el uso de PHP en instituciones públicas. El diputado Han Jun-ho, del Partido Democrático, expresó: "Más allá de alertas y notificaciones, es necesario verificar qué sistemas están realmente expuestos a vulnerabilidades y qué medidas de protección se han implementado", y agregó: "Si resulta difícil responder únicamente con las atribuciones del Instituto de Promoción de Internet de Corea del Sur (KISA), el ministerio debería haber coordinado con este organismo para adoptar las medidas necesarias".
En respuesta, Lee Sang-joong, director del Instituto de Promoción de Internet de Corea del Sur (KISA), manifestó: "Existen limitaciones en virtud de la normativa vigente y las atribuciones para realizar escaneos directos" y añadió: "Coordinaremos con el gobierno para impulsar medidas de protección".
Por su parte, el gobierno explicó que implementó medidas inmediatas tras la divulgación de las vulnerabilidades en PHP. Choi Woo-hyuk, director de la Oficina de Política de Redes y Protección de Información del Ministerio de Ciencia, Tecnología, Información y Comunicaciones, señaló: "A las 23:20 del mismo día en que se anunció el asunto relacionado con PHP, informamos sobre medidas de respuesta a 28.000 jefes de seguridad de la información (CISO)", y precisó: "Se instruyó aplicar parches de inmediato y, cuando no fuera posible, operar los sistemas sin conexión".
Al día siguiente, elevaron la alerta de crisis cibernética de "atención" a "vigilancia". Destacó que se contactó directamente con empresas relacionadas para impulsar las medidas adoptadas, mientras que la Oficina de Seguridad Nacional también convocó una reunión de respuesta ante PHP con participación de autoridades civiles, empresariales y militares.
* Este artículo ha sido traducido por IA.