
Multas de hasta el 10% de ingresos totales por infracciones graves; se detallan principales cambios regulatorios
Se analizan casos recientes de aplicación de normas de protección de datos; se discuten estrategias de respuesta empresarial
Representante legal del Despacho Pacifico: «La protección de datos se ha convertido en una cuestión estratégica de gestión empresarial y administración de riesgos»
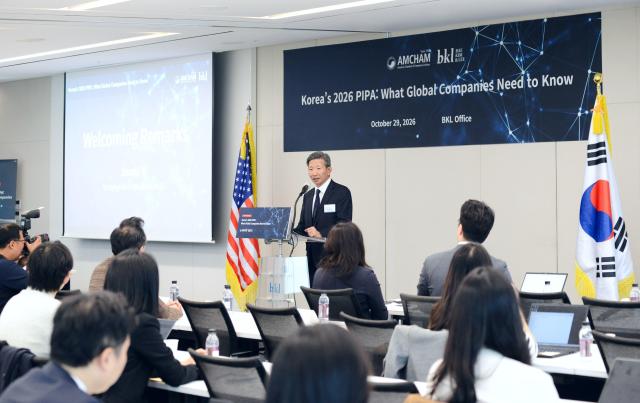
El Despacho Pacifico (BKL) informó el 30 de octubre que celebró el 29 de octubre un seminario en su sede principal en Jongno-gu, Seúl, en conjunto con la Cámara de Comercio de Estados Unidos en Corea (AMCHAM) sobre el tema «Ley de Protección de Datos Personales de Corea del Sur 2026: Aspectos clave que las empresas globales deben conocer».
El seminario fue organizado para examinar los principales cambios regulatorios derivados de la reforma de la Ley de Protección de Datos Personales en vigor desde el 11 de septiembre anterior, así como las tendencias recientes de sanciones e investigaciones de la Comisión de Protección de Datos Personales, y para compartir estrategias prácticas de cumplimiento normativo para empresas globales. Se abordaron con especial énfasis cuestiones de impacto directo en la gestión empresarial, tales como el incremento de multas por violaciones de protección de datos, el reforzamiento de responsabilidades de los directores ejecutivos (CEO) y los encargados de protección de datos (CPO).
En la primera sesión, la abogada extranjera Lim Seul-gi (licenciada en Washington D.C., Estados Unidos, e Inglaterra y Gales, Reino Unido) presentó el tema «Principales reformas de la Ley de Protección de Datos Personales y su impacto en las empresas».
La abogada Lim explicó las principales modificaciones normativas, incluyendo el fortalecimiento de sanciones que permite imponer multas de hasta el 10% de los ingresos totales en casos de infracciones graves o reiteradas, la ampliación de obligaciones de notificación sobre posibles filtraciones de datos personales, el reforzamiento de responsabilidades de los CEO y CPO, y la obligatoriedad de certificación de sistemas de gestión de seguridad y protección de datos (ISMS-P). Asimismo, enfatizó la necesidad de que las empresas realicen inversiones preventivas en protección de datos y reorganicen sus sistemas internos de gestión para prepararse ante el entorno regulatorio endurecido.
En la segunda sesión, el abogado extranjero Jung Ho-young (licenciado en California y Nueva York, Estados Unidos) presentó el tema «Principales casos de sanciones e investigaciones de la Comisión de Protección de Datos Personales de Corea del Sur».
El abogado Jung analizó casos recientes de aplicación de normas de protección de datos a nivel nacional y la dirección futura de la reforma en el sistema de investigaciones, examinando en particular casos en los que se impusieron multas por un monto total de aproximadamente 624.600 millones de wones en grandes plataformas de comercio electrónico nacionales, así como casos de sanciones en sectores clave como telecomunicaciones, distribución y finanzas. Identificó patrones de incumplimiento recurrentes, tales como deficiencias en la gestión de derechos de acceso y retrasos en la notificación de filtraciones, y enfatizó la importancia de fortalecer las medidas preventivas de las empresas y los sistemas de respuesta ante incidentes de protección de datos, en el contexto del plan de la Comisión de reformar su sistema de investigaciones hacia un enfoque centrado en casos graves.
James Kim, presidente y representante de AMCHAM, expresó en su discurso de apertura: «En un contexto de creciente transferencia transfronteriza de datos y expansión del uso de la inteligencia artificial, la gestión y protección segura de información reviste mayor importancia. Las empresas deben contar con un entorno regulatorio claro y predecible que respalde su cumplimiento de obligaciones de protección de datos personales, permitiendo así la continuidad de operaciones globales e innovación».
Continuó señalando: «AMCHAM mantendrá diálogos constructivos con empresas y autoridades públicas, dedicándose a crear un entorno en el cual las empresas globales puedan invertir y crecer de manera sostenida en Corea del Sur».
Por su parte, Lee Joon-ki, abogado representante del Despacho Pacifico, expresó en su discurso de bienvenida: «Ante la reciente reforma de la Ley de Protección de Datos Personales, que ha fortalecido las responsabilidades de protección de datos de las empresas, la protección de datos se ha convertido en una cuestión que trasciende el simple cumplimiento normativo, constituyendo un aspecto estratégico integral de la gestión empresarial y la administración de riesgos. El Despacho Pacifico se compromete a proporcionar asesoramiento legal sustantivo y estrategias de cumplimiento ejecutables que permitan a empresas nacionales e internacionales responder proactivamente al entorno regulatorio en transformación».
Cabe destacar que el grupo TMT del Despacho Pacifico brinda asesoramiento de cumplimiento normativo y regulatorio a empresas nacionales e internacionales en todos los ámbitos de las tecnologías de la información y las comunicaciones (TIC), incluyendo protección de datos, seguridad de la información, inteligencia artificial (IA), gobernanza de datos y regulación de plataformas.
Específicamente, en respuesta a los cambios en la normativa de datos a nivel nacional e internacional, incluyendo la Ley de Protección de Datos Personales, el despacho proporciona servicios jurídicos integrales en cuestiones relacionadas tales como la estructuración de sistemas de tratamiento de datos personales, construcción de gobernanza interna, respuesta ante incidentes de violación de datos, así como respuesta ante investigaciones y sanciones de autoridades regulatorias.
* Este artículo ha sido traducido por IA.