
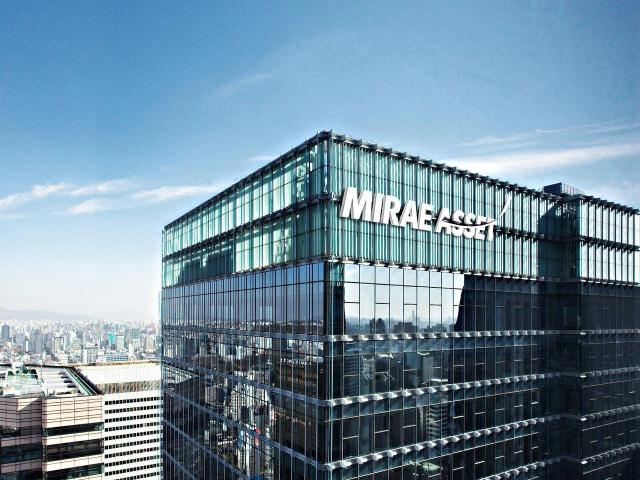
Foto exterior de la sede central de Mirae Asset Securities en Jung-gu, Seúl. [Foto=Mirae Asset Securities]
Mirae Asset Securities ha sufrido un ataque externo que resultó en la filtración de números de cuenta de aproximadamente 3.800 clientes e información personal de 35.255 empleados y ejecutivos.
Según informó Mirae Asset Securities el 7 de noviembre, se detectaron accesos anómalos externos en los servicios de autenticación móvil y en el groupware de la compañía durante los días 4 y 5. La empresa procedió inmediatamente a bloquear las rutas de acceso comprometidas y las conexiones de red de los servidores, activando su protocolo de respuesta a emergencias.
La información de clientes que se filtró incluyó únicamente números de cuenta. En el caso de los empleados y ejecutivos, los datos comprometieron nombres y números de identificación corporativa. Sin embargo, según la explicación de Mirae Asset Securities, no se filtraron datos de identificación únicos sensibles como números de documento de identidad, pasaportes, licencias de conducir o números de registro de extranjeros.
Un portavoz de Mirae Asset Securities señaló que "no se produjo infección por malware ni interrupción del servicio, y hasta el momento no se han registrado pérdidas financieras", agregando que "los sistemas y servicios principales, incluido el sitio web de la compañía, funcionan normalmente sin afectaciones".
La compañía añadió que "ha completado la notificación a los afectados por la filtración de información y ha informado del incidente de seguridad y la fuga de información de crédito personal a la Comisión de Servicios Financieros, la Autoridad Supervisora de Servicios Financieros y la Comisión de Protección de Información Personal conforme a la ley", precisando que "implementó medidas de seguridad para cerrar la vulnerabilidad identificada inmediatamente después de detectar el incidente y realizará un análisis exhaustivo de las causas para prevenir futuros eventos de esta naturaleza".
* Este artículo ha sido traducido por IA.
Según informó Mirae Asset Securities el 7 de noviembre, se detectaron accesos anómalos externos en los servicios de autenticación móvil y en el groupware de la compañía durante los días 4 y 5. La empresa procedió inmediatamente a bloquear las rutas de acceso comprometidas y las conexiones de red de los servidores, activando su protocolo de respuesta a emergencias.
La información de clientes que se filtró incluyó únicamente números de cuenta. En el caso de los empleados y ejecutivos, los datos comprometieron nombres y números de identificación corporativa. Sin embargo, según la explicación de Mirae Asset Securities, no se filtraron datos de identificación únicos sensibles como números de documento de identidad, pasaportes, licencias de conducir o números de registro de extranjeros.
Un portavoz de Mirae Asset Securities señaló que "no se produjo infección por malware ni interrupción del servicio, y hasta el momento no se han registrado pérdidas financieras", agregando que "los sistemas y servicios principales, incluido el sitio web de la compañía, funcionan normalmente sin afectaciones".
La compañía añadió que "ha completado la notificación a los afectados por la filtración de información y ha informado del incidente de seguridad y la fuga de información de crédito personal a la Comisión de Servicios Financieros, la Autoridad Supervisora de Servicios Financieros y la Comisión de Protección de Información Personal conforme a la ley", precisando que "implementó medidas de seguridad para cerrar la vulnerabilidad identificada inmediatamente después de detectar el incidente y realizará un análisis exhaustivo de las causas para prevenir futuros eventos de esta naturaleza".
* Este artículo ha sido traducido por IA.