
GS SHOP registra fuga de datos de 1.58 millones de personas y GS25 de 79.000 usuarios
GS Retail no detectó ni bloqueó adecuadamente anomalías masivas de inicio de sesión ni identificó tardíamente el mismo ataque
Enraiz, SK Telecom también reciben sanciones económicas; A2Z recibe advertencia
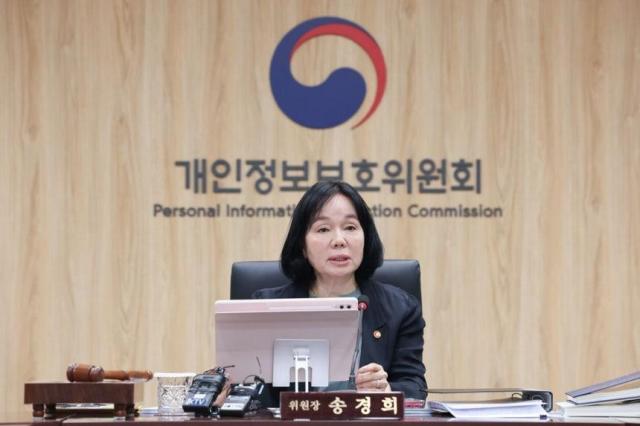
La Comisión de Protección de Datos Personales (en adelante, Comisión) ha impuesto a GS Retail una multa de 12.836 millones de pesos y una sanción de 3 millones de pesos por incumplimiento de normativas de protección de datos personales. Asimismo, ha aplicado sanciones económicas a Enraiz y SK Telecom, y ha emitido una advertencia a A2Z.
La Comisión celebró su decimoséptima reunión plenaria el 26 de agosto y anunció el 31 de agosto haber impuesto multas por un total de 12.954.440.000 de pesos y sanciones de 10.200.000 de pesos a GS Retail, Enraiz, SK Telecom y A2Z, cuatro operadores que incumplieron normativas de protección de datos personales. Además, decidió emitir órdenes de corrección, incluida la implementación de medidas de prevención de reincidencia, así como la publicación de los resultados en los sitios web de los operadores afectados.
La Comisión determinó que todos estos operadores incumplieron con medidas de seguridad, como el control de acceso a sistemas de procesamiento de datos personales, lo que resultó en fugas de información.
A GS Retail se le impuso una multa de 12.836 millones de pesos y una sanción de 3 millones de pesos.
Según la Comisión, atacantes de identidad desconocida realizaron intentos de ataque de "credential stuffing" contra el sitio web de GS SHOP operado por GS Retail desde el 21 de junio de 2024 hasta el 13 de febrero de 2025, y contra el sitio web de GS25 del 26 de diciembre de 2024 al 4 de enero de 2025, logrando acceso mediante inicio de sesión. El ataque de credential stuffing es un método que consiste en intentar acceder ingresando indiscriminadamente múltiples combinaciones de identificadores y contraseñas obtenidas previamente.
Posterior a esto, los atacantes accedieron a la página de modificación de información de miembros y sustrajeron datos personales de 1.581.025 personas en GS SHOP y 79.128 personas en GS25, incluidos nombre, sexo, fecha de nacimiento, número de contacto, dirección y correo electrónico.
GS Retail no implementó medidas para detectar y bloquear intentos masivos de inicio de sesión desde la misma dirección IP en cortos períodos de tiempo. A pesar de que se registraron anomalías evidentes, como aumentos abruptos en intentos de inicio de sesión e inicios de sesión fallidos, la empresa no las detectó, permitiendo que la fuga continuara durante un período prolongado.
Aún después de percatarse de la fuga de datos, GS Retail no tomó medidas adecuadas, lo que permitió filtraciones adicionales de información en GS SHOP. Aunque detectó la fuga de datos en el sitio web de GS25 el 4 de enero de 2025, la empresa no identificó que se estaba ejecutando el mismo ataque en el sitio web de GS SHOP hasta febrero de 2025. Como resultado, las filtraciones continuaron desde el 4 de enero hasta el 13 de febrero de 2025.
Al descubrir la fuga de datos en el sitio web de GS25, GS Retail no realizó una respuesta suficientemente inmediata, lo que impidió identificar rápidamente el ataque idéntico que ocurría en el sitio web de GS SHOP. Esto provocó que las filtraciones de datos personales continuaran desde el 4 de enero, fecha en que se detectó inicialmente el incidente, hasta el 13 de febrero. Específicamente, se confirmó que 327 direcciones IP utilizadas en el ataque a GS25 fueron también utilizadas idénticamente en el ataque a GS SHOP.
En el momento del incidente, se identificaron deficiencias en la estructura y operación de la organización de protección de datos personales, incluyendo la ausencia de un departamento dedicado a datos personales y la operación duplicada de la seguridad. Además, se confirmó que después de la notificación inicial de la fuga, se identificaron 1.599 personas adicionales afectadas durante la investigación, pero sus datos no fueron notificados hasta más de 72 horas después, sin justificación legal.
En consecuencia, la Comisión impuso a GS Retail una multa de 12.836 millones de pesos y una sanción de 3 millones de pesos, y ordenó la publicación del acto sancionador en su sitio web.
Asimismo, ordenó que GS Retail implementara políticas de seguridad que permitan identificar accesos anómalos mediante análisis de volumen y patrones de acceso a servicios, establezca medidas de prevención de reincidencia y revise e mejore íntegramente el sistema de gobernanza, incluyendo la asignación de personal dedicado a la protección de datos y la clarificación de las responsabilidades del Oficial de Protección de Datos (CPO).
La Comisión impuso a Enraiz una multa de 118.440.000 de pesos y una sanción de 3.600.000 de pesos. En la aplicación de citas operada por Enraiz, atacantes de identidad desconocida aprovecharon vulnerabilidades en la autenticación de identidad entre el 23 y 27 de marzo de 2023, realizando intentos de inicio de sesión con 16.803 números de teléfono celular. En este proceso, se filtraron datos personales de 736 cuentas, incluyendo apodos, sexo, foto de perfil, fecha de nacimiento, personalidad, educación, profesión, altura y tipo de sangre.
La investigación reveló que Enraiz incumplió con obligaciones de seguridad al no realizar inspecciones ni tomar medidas respecto a vulnerabilidades de autenticación en la aplicación, y al no establecer políticas para bloquear accesos excesivos desde la misma dirección IP.
La Comisión impuso a SK Telecom una sanción de 3.600.000 de pesos y una orden de corrección, mientras que A2Z recibió una advertencia.
A2Z fue subcontratada por SK Telecom para llevar a cabo un evento del servicio de metaverso 'ifland' y creó y operó un sitio web para el evento. En el proceso, entre el 21 de noviembre de 2022 y el 3 de enero de 2023, una página de administrador se expuso a través de motores de búsqueda, resultando en la fuga del nombre y número de teléfono celular de 1.140 personas.
La investigación reveló que A2Z no implementó medidas de control de acceso, como restricciones de dirección IP, para la página de administrador. SK Telecom notificó y reportó la fuga de datos personales más de 24 horas después de detectar el incidente.
En este caso se aplicó la antigua Ley de Protección de Datos Personales, que requería que los proveedores de servicios de comunicaciones informaran y reportaran las filtraciones dentro de 24 horas después de detectarlas.
A través de estas sanciones, la Comisión enfatizó la importancia de seguir principios básicos en la operación de sistemas de procesamiento de datos personales, incluyendo medidas de control de acceso que restrinjan el acceso no autorizado e inspecciones periódicas de vulnerabilidades. Asimismo, instó a que, en caso de incidentes de fuga de datos personales, se realicen notificaciones y reportes dentro de 72 horas para permitir que los titulares de datos se percaten del incidente y adopten medidas al respecto de manera oportuna.
GS Retail declaró: "Nuestra empresa ha establecido un 'Comité de Medidas de Seguridad Informática' integrado por ejecutivos principales y expertos externos, con el fin de mejorar nuestro sistema de respuesta de seguridad. Desde el incidente, hemos revisado integralmente nuestros sistemas de seguridad y marcos de gestión, y hemos fortalecido nuestros niveles de protección de información. Considerando al cliente como prioridad, hemos establecido la protección de datos personales como un objetivo estratégico de gestión empresarial, y continuamos implementando medidas de educación de empleados y mejora de sistemas internos de gestión para prevenir la reincidencia. Seguiremos haciendo todos los esfuerzos posibles para proteger la información del cliente y prevenir futuras fugas de datos personales."
* Este artículo ha sido traducido por IA.