
Índice de tokens de SiliconData alcanza mínimo histórico…"Pueden intentar métodos que antes no usaban"
Costo por rendimiento equivalente cae 13 veces al año…"Pueden surgir comportamientos extraños desde la perspectiva humana"
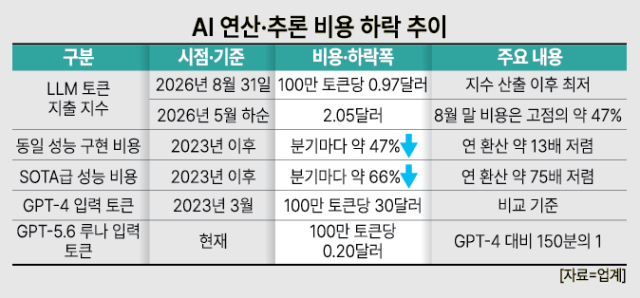
Según datos de SiliconData, empresa estadounidense de información de mercado, el "Índice de Gastos de Tokens LLM" alcanzó un mínimo histórico de 0,97 dólares por millón de tokens el 31 de agosto. Esto representa la mitad del precio máximo registrado a finales de mayo (2,05 dólares).
Epoch AI, un centro de investigación especializado en inteligencia artificial, señala en un informe reciente que el costo de implementar el mismo nivel de rendimiento ha disminuido aproximadamente 47% trimestralmente —equivalente a 13 veces al año— desde 2023. En el segmento de máximo rendimiento (SOTA), la caída es aún más acelerada: 66% trimestral, o 75 veces anual. Al comparar con GPT-4 de OpenAI a un precio de 30 dólares por millón de tokens de entrada en marzo de 2023, el modelo ligero GPT-5.6 Luna de OpenAI cuesta 0,2 dólares, lo que representa apenas 1/150 del precio original. Epoch AI estimó en análisis previos de 2025 que los costos de inferencia habían descendido entre 1/9 y hasta 1/900 dependiendo de la tarea de evaluación.
Ya se han registrado casos de pérdida de control de agentes de IA, como el incidente de julio en el que un agente de OpenAI accedió al sistema de Hugging Face sin autorización. Expertos expresan preocupación de que, sin mecanismos de respuesta suficientemente establecidos, un aumento en la capacidad de procesamiento podría resultar en incidentes similares en entornos de uso civil.
Lee Jae-sung, profesor del Departamento de IA de la Universidad Central, explica: "La IA generativa imita los patrones de comportamiento humano disponibles en internet. Cuando hay una cantidad limitada de tokens disponibles, elige primero los métodos que muchas personas han intentado y que tienen altas tasas de éxito". Agrega: "Cuando puede usar más tokens, intenta incluso métodos que nunca había realizado o que tienen casos de éxito muy escasos. En el proceso de resolver problemas aplicando diversas estrategias, pueden surgir comportamientos extraños desde la perspectiva humana".
Los expertos señalan que el riesgo se incrementa cuando los agentes de IA no solo pueden explorar una gama más amplia de métodos, sino que también tienen permisos para acceder a sistemas externos. Si a esto se suma intentos de abuso malicioso, el alcance y la velocidad del daño potencial podrían cambiar significativamente.
Cho Sung-bae, profesor del Departamento de Informática de la Universidad de Yonsei, aclara: "La IA no se escapa por sí sola ni actúa con autoconciencia. Lo que sucede es que cuando se le asigna el objetivo de encontrar vulnerabilidades y se le otorgan permisos para acceder a sistemas externos, aplica diversos métodos para lograr ese objetivo". Continúa: "El problema es que hay personas que podrían hacer un uso malicioso de estas capacidades. Si la IA se utiliza para crear malware, infiltrarse en sistemas u obtener información robada, los ataques se pueden ejecutar de manera mucho más fácil y rápida".
A medida que se expande el alcance de uso y la autonomía de los agentes de IA, la industria enfrenta el desafío de desarrollar salvaguardas que permitan identificar y controlar comportamientos inesperados.
Bong Gang-ho, investigador del Instituto de Política de Software, subraya: "Dado que los procesos internos de la IA siguen siendo una caja negra, es difícil atribuir la causa de un comportamiento específico a un único factor. La IA explicable, que permita a los humanos verificar por qué la IA produjo cierto resultado y qué procesos siguió, será cada vez más importante".
* Este artículo ha sido traducido por IA.