
Parlamento organiza debate sobre el futuro de la normativa de protección de datos con participación de académicos, juristas e industria
Expertos plantean rediseño de la regulación de datos personales en era de IA: consentimiento, transferencias a terceros e interés legítimo
Comisión de Protección de Datos prepara reformas normativas antes de fin de año; reglamentación de excepciones IA prevista para marzo próximo
La expansión de la inteligencia artificial (IA) ha generado un debate intenso sobre la necesidad de reformar el marco regulatorio de protección de datos personales. Los sistemas de IA generativa y agentuales combinan y procesan datos, incrementando el movimiento de información personal entre múltiples servicios, lo que dificulta que las normas actuales basadas en consentimiento previo y limitación de propósito sean suficientes para garantizar la protección.
En este contexto, expertos plantean la necesidad de establecer bases legales claras para el tratamiento de datos personales más allá del consentimiento, revisar los criterios para transferencias a terceros y diferenciar la regulación según el tipo de información, método de procesamiento y responsable del tratamiento.
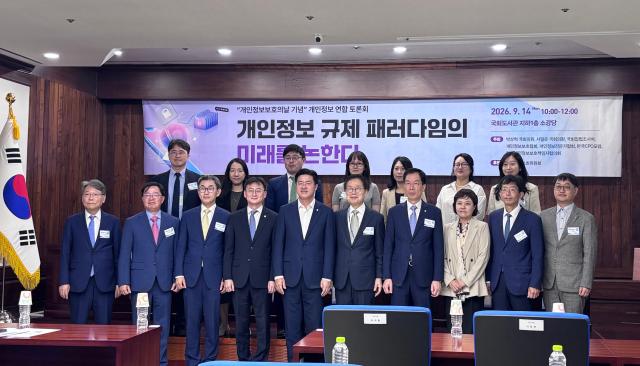
El debate 'El futuro del paradigma regulatorio de protección de datos', celebrado el 14 de septiembre en la Biblioteca del Congreso de Seúl y organizado por los diputados Park Sang-hyuk y Seo Il-jun junto con el Servicio de Investigación Parlamentaria, abordó cómo mejorar el sistema de tratamiento basado en consentimiento y cómo sofisticar los mecanismos de protección y responsabilidad ante la expansión del uso de datos.
Park Sung-hyun, abogado del despacho Kim & Chang, señaló que "en la práctica, casi nunca los usuarios revisan uno por uno los términos de servicio o se pronuncian sobre si consienten el tratamiento de sus datos personales", ilustrando las limitaciones del sistema actual. Propuso aclarar los criterios de aplicación de otras bases legales de tratamiento, como la ejecución de contratos e interés legítimo, e incluso revisar el requisito actual que exige que el interés legítimo sea "claramente" superior a los derechos del titular de la información.
La denominada "excepción para IA", que autoriza el uso de datos personales bajo ciertos requisitos para el desarrollo de sistemas de IA, fue evaluada como un mecanismo que podría simbolizar la transición desde una regulación preventiva hacia un modelo que evalúe riesgos reales.
Bae Gwan-pyo, profesor de la Universidad Nacional de Chungnam, indicó que "la regulación preventiva cambiará hacia una de carácter posterior, con responsabilidad diferenciada según el riesgo". No obstante, advirtió que "las empresas emergentes sin acceso a datos pueden enfrentar dificultades al utilizar la excepción, creando una paradoja donde solo las empresas con datos se benefician del régimen".
La transferencia de datos a terceros también emergió como punto crítico. Este proceso, mediante el cual una empresa cede información personal de su titularidad a otro negocio u organismo, requiere actualmente consentimiento específico adicional conforme a la normativa vigente. Sin embargo, en sistemas de IA agentuales donde múltiples servicios están interconectados, la frecuencia de transferencias hace que el modelo de consentimiento actual pueda convertirse en un obstáculo operativo.
Lee Hee-jin, abogada de Meta, argumentó que "si se exigiera consentimiento separado en cada etapa, no solo inconvenientaría a los usuarios sino que podría desventajar a las empresas surcoreanas en la implementación del sistema", sugiriendo que las transferencias a terceros se regulen bajo los mismos criterios legales que otros tratamientos de datos personales.
Los participantes también enfatizaron que la expansión del uso de datos debe acompañarse de mecanismos de protección y responsabilidad más precisos. Park So-young, investigadora legislativa del Servicio de Investigación Parlamentaria, propuso diferenciar la regulación según el tipo de información personal, el método de tratamiento y el sujeto responsable.
La normativa actual se estructura de manera que los propósitos de recolección, categorías de datos y períodos de conservación se fijen previamente. Sin embargo, los sistemas de IA pueden combinar conversaciones, documentos e imágenes para inferir información personal que no existía originalmente, y múltiples empresas pueden participar en un único servicio. Esta realidad hace que el esquema tradicional centrado en responsables de tratamiento sea insuficiente para cubrir la complejidad de los procesos y las relaciones de responsabilidad.
Park afirmó que "no se trata simplemente de flexibilizar o restricción generalizada de datos personales, sino de avanzar en un trabajo de diferenciación regulatoria más precisa según el tipo de información, método de procesamiento y responsable del tratamiento".
También se planteó la necesidad de reforzar los mecanismos de protección. Kim Bo-ra-mi, abogada del despacho Dike, subrayó que la protección de datos personales debe considerarse un valor social que limita el poder del gobierno y las empresas. Kim Chang-oh, Oficial de Privacidad de KT, propuso la necesidad de sistemas de protección que incorporen evaluaciones de riesgo en IA, sugiriendo vincular evaluaciones de impacto en protección de datos con evaluaciones de riesgos de IA.
Estos debates se reflejarán en futuras reformas de la Comisión de Protección de Datos Personales. Choi Yun-jung, directora de la Política de Protección de Datos Personales de la Comisión, manifestó que "nos estamos preparando para desarrollar y presentar antes de fin de año propuestas de innovación y mejora normativa acorde con la era de la IA". La Comisión también trabaja en la reglamentación para implementar la excepción para IA, cuya entrada en vigor está prevista para marzo del próximo año.
Choi Kyung-jin, profesor de la Universidad de Gachon, subrayó que "es importante distinguir entre los aspectos que pueden resolverse con la regulación existente y aquellos que requieren reforma normativa", añadiendo que "la era de la IA demanda tanto interpretaciones sofisticadas como diseño regulatorio preciso".
* Este artículo ha sido traducido por IA.