
Actualización de sistemas de gestión de nube y vulnerabilidades
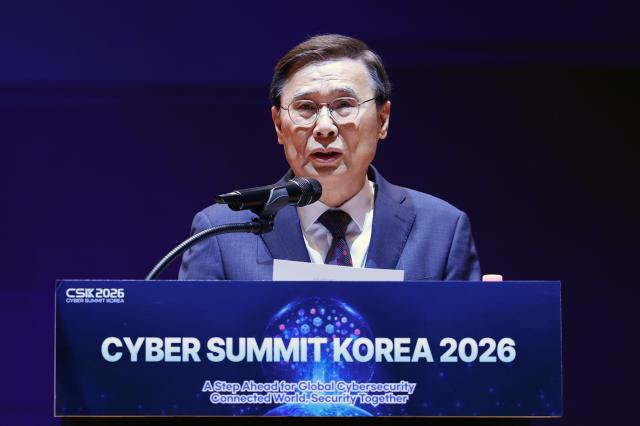
El 17 de septiembre, la Agencia Nacional de Inteligencia inauguró en COEX, Seúl, el evento global de ciberseguridad "Cumbre Cibernética Corea 2026" (CSK 2026), durante el cual presentó la orientación revisada de sus políticas de ciberseguridad nacional y su estrategia de seguridad en IA.
En primer lugar, la agencia modificará las "Directrices de Seguridad de la Computación en Nube Nacional", que fueron establecidas hace 14 años, para adecuarlas a los cambios en el entorno tecnológico de la IA y la nube. También mejorará los estándares de seguridad que se aplicaban cuando se implementaba infraestructura de nube privada en el sector público, reflejando los estándares internacionales y la evolución del ambiente tecnológico.
La agencia también modificará el sistema de clasificación de la nube, pasando de un enfoque basado en sistemas a uno basado en datos. Actualmente, los sistemas se clasifican en tres niveles de importancia: alto, medio y bajo. Bajo la enmienda propuesta, se ajustarán a la estructura de seguridad de redes nacionales (N2SF), clasificando la información según su nivel de importancia en datos: confidencial (C), sensible (S) y público (D).
La agencia también establecerá excepciones en la validación de nube para nuevos servicios tecnológicos como IA. Estos incluirán casos donde instituciones públicas solo procesan información abierta y no manejan datos personales sensibles, así como servicios de nube específicamente vinculados a equipos de propósito especial, como robots médicos.
El sistema de validación de seguridad en la nube también será restructurado. Se pasará del modelo actual, donde el Ministerio de Ciencia y Tecnología evalúa y certifica, mientras que la Agencia de Inteligencia verifica el cumplimiento de normas de seguridad, a un sistema de validación integrado y operado por la Agencia de Inteligencia.
La Agencia Nacional de Inteligencia planea construir una base de datos nacional de vulnerabilidades antes de 2028 y recopilar información sobre vulnerabilidades en software comercial y de código abierto que circula dentro y fuera de Corea del Sur. El sistema de denuncia, remediación y divulgación de vulnerabilidades también será sometido a un programa piloto este año, con planes de expandirse a instituciones públicas nacionales para 2028.
La estructura de seguridad de redes también evolucionará, pasando del enfoque tradicional de segregación de redes a N2SF. Con base en las Directrices Básicas Nacionales de Ciberseguridad revisadas en mayo de este año, se mejorará el sistema de aplicación de niveles de seguridad considerando el entorno operativo y la importancia de los datos.
La agencia también desarrollará políticas de seguridad específicamente para la IA. El año pasado, la Agencia Nacional de Inteligencia estableció el Centro Nacional de Seguridad en Inteligencia Artificial para responder a las amenazas de seguridad relacionadas con IA. En la primera mitad de este año, realizó un estudio sobre la situación de adopción y gestión de seguridad de IA en aproximadamente 290 instituciones nacionales y del sector público. Asimismo, llevó a cabo auditorías de seguridad de sistemas de IA y actividades de validación de seguridad (pruebas de equipo rojo) en 17 de estas instituciones.
* Este artículo ha sido traducido por IA.