
Reunión sobre filtración de datos personales en instituciones financieras y públicas
Inspección de seguridad integral en sector financiero; orden de protección de clientes y compensación de daños
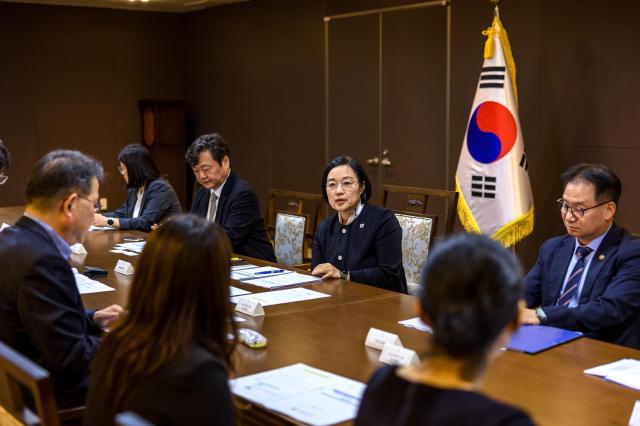
El primer ministro Han Seung-soo manifestó el 6 de octubre que respecto a los incidentes de filtración de datos personales ocurridos sucesivamente en instituciones financieras y organismos públicos, "la situación es difícil de enfrentar con los sistemas de seguridad y mecanismos de inspección existentes", y ordenó una revisión integral y restructurada de los protocolos de seguridad.
Durante una reunión sobre filtración de datos personales en instituciones financieras y públicas celebrada en la Oficina del Gobierno de Seúl esa mañana, el primer ministro señaló: "Tanto el gobierno, organismos públicos, como el sector financiero y las empresas privadas deben mantener vigilancia y resolver rápidamente este incidente, asumiendo esto como una oportunidad para reestructurar completamente los sistemas de seguridad".
Además, indicó: "Aunque este ataque se dirigió a algunos puntos vulnerables externos y no a los sistemas informáticos principales de las instituciones financieras, se estima que utilizó inteligencia artificial". Agregó que "si en el futuro la IA se utiliza en ataques de phishing, podría resultar en daños secundarios, lo que representa una situación grave".
Continuó expresando: "Existe gran preocupación de que formas similares de ciberataques se expandan no solo al sector financiero, sino también a la industria, gobierno y sector público. Los sistemas de conciencia de seguridad existentes, la infraestructura de seguridad y los mecanismos de respuesta del gobierno resultan insuficientes para enfrentar los nuevos cambios en el entorno informático".
El primer ministro instruyó a la Comisión de Servicios Financieros para que identifique con precisión el alcance de los datos personales filtrados y las causas del incidente, establezca contramedidas y supervise que las instituciones financieras afectadas implementen de manera exhaustiva la protección de clientes y la compensación de daños. Asimismo, ordenó la realización de inspecciones de seguridad rápidas y exhaustivas en todo el sector financiero.
Al Ministerio de Ciencia y Tecnología de la Información y a la Comisión de Protección de Datos Personales se les encomendó revisar los sistemas de prevención autónomos e infraestructuras de respuesta a emergencias en la industria y organismos públicos, además de reevaluar de manera integral los sistemas de certificación de protección de datos personales. La Policía fue instruida para coordinar con entidades relevantes e investigar rápidamente a los grupos de ciberdelincuentes.
El primer ministro emphasized: "Es urgente contar con sistemas de seguridad acordes a la nueva era y asegurar personal especializado en tecnologías relacionadas". Además, subrayó: "Es fundamental proporcionar información precisa de manera transparente para evitar que se amplíe la inquietud ciudadana por la difusión de información falsa o noticias falsas a través de redes sociales u otros medios, como si se tratara de un hackeo de cuentas bancarias".
En los últimos meses, el sector financiero ha experimentado una serie de incidentes de filtración de datos personales dirigidos a vulnerabilidades en sistemas de apoyo operativo expuestos externamente. Se confirmó que 25.000 clientes del Banco Shinhan sufrieron filtración de datos personales, mientras que el Banco Nacional de Corea del Sur (KB) y el Banco Hana reportaron la fuga de información de 119 y 89 clientes respectivamente. En el sector público, se registró un incidente en el que nombres, departamentos y números de teléfono de aproximadamente 24.000 empleados de la Corporación de Energía Eléctrica de Corea fueron expuestos en una página web externa.
Anteriormente, el presidente Lee Jae-myung recibió un informe el 4 de octubre sobre los incidentes de filtración de datos personales en instituciones financieras y públicas, así como sobre las medidas de respuesta aplicadas, e instruyó a las autoridades a tratar el asunto con seriedad, realizando investigaciones exhaustivas y preparando contramedidas integrales.
* Este artículo ha sido traducido por IA.