
La Comisión de Asuntos Políticos aprueba a los presidentes de KB Kookmin, Shinhan, Hana, Woori y NH Nonghyup como testigos
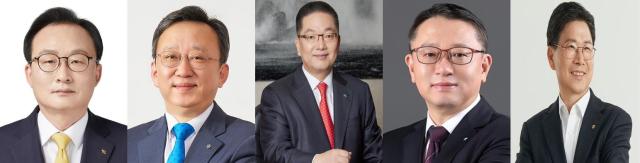
La Comisión de Asuntos Políticos del Congreso Nacional ha designado a los presidentes de los cinco bancos principales como testigos en la audiencia parlamentaria relacionada con los recientes ataques ciberneticos y fugas de datos personales ocurridos en el sector financiero. Se espera que comience una investigación exhaustiva sobre las vulnerabilidades en los sistemas de seguridad del sector financiero y el proceso de respuesta ante estos incidentes. Ademas, la transparencia en la estructura de gobierno corporativo de los holdings financieros y los procedimientos de seleccion y sucesion de presidentes se considera un tema central de interrogatorio.
Segun la lista de testigos aprobada por la Comisión de Asuntos Políticos el 8 de octubre, los designados son Lee Hwan-ju, presidente de KB Kookmin; Jung Sang-hyuk, presidente de Shinhan; Lee Ho-sung, presidente de Hana; Jung Jin-wan, presidente de Woori; y Kang Tae-young, presidente de NH Nonghyup. Se les requiere comparecer el 19 de este mes, y el proposito de la audiencia es examinar los problemas de ataques ciberneticos en el sector financiero.
Esta designacion de testigos responde a los multiples intentos de intrusión externa y fugas de datos personales que se han sucedido recientemente en los principales bancos. En Shinhan, KB Kookmin y Hana se han confirmado fugas de datos personales, mientras que Woori y NH Nonghyup sufrieron intentos de ataque, aunque hasta el momento no se han confirmado fugas de información en estas instituciones.
En la Comisión de Asuntos Políticos se espera que se aborden como temas principales los sistemas de seguridad de cada banco, el nivel de control de acceso externo, la deteccion de accesos anomalos y el proceso de respuesta tras la ocurrencia de incidentes. En particular, dado que se han identificado caminos de ataque similares en algunos bancos, tambien se cuestionara si fue adecuada la compartición de información entre instituciones financieras y la respuesta preventiva de las autoridades financieras.
La responsabilidad supervisora de las autoridades financieras tambien cobrara relevancia. La Comisión de Servicios Financieros convoco una reunion de revision urgente de todo el sector financiero el 4 de octubre, ordenando a las instituciones realizar inspecciones de seguridad autonomas y reforzar el control de acceso externo. La Agencia de Supervisión Financiera tambien ha iniciado una inspeccion en el sitio relacionada con el incidente de fuga de datos personales de Shinhan.
Si los presidentes de los cinco bancos comparecen efectivamente, se espera que se debatan intensamente la responsabilidad de la direccion de las instituciones financieras ante la serie de ataques ciberneticos y las medidas para prevenir su repeticion.
* Este artículo ha sido traducido por IA.