
Calificación de 58 puntos por debajo del promedio global de 64 puntos...Solo el 1% de las empresas coreanas posee capacidad de defensa de alto nivel
La colaboración entre seguridad, red e IT en Corea del Sur alcanza solo el 24%...El 44% afirma que dedica más tiempo a recopilar datos que a responder amenazas
Con la expansión de agentes de IA, la importancia de la gestión de permisos aumenta...Se debe permitir el acceso solo en el rango necesario
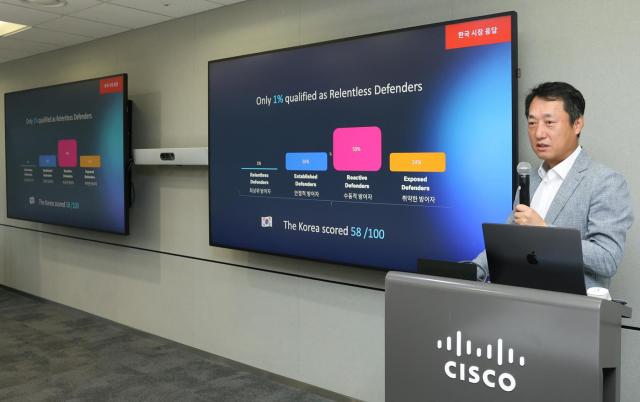
A medida que la inteligencia artificial acelera la velocidad de los ataques cibernéticos, las empresas nacionales en Corea del Sur enfrentan señales de alerta en sus sistemas de respuesta de seguridad. Según una investigación de Cisco, la capacidad de defensa cibernética de las empresas coreanas se encuentra por debajo del promedio global, y la desconexión entre los departamentos de seguridad, red e IT, así como los datos dispersos, emergen como factores que obstaculizan una respuesta oportuna.
Cisco celebró una sesión informativa con medios de comunicación el 13 de octubre en la Torre ASEM, Gangnam-gu, Seúl, y presentó el 'Informe Relentless Defense' bajo el tema 'Ciberseguridad en la era de la IA'. Relentless Defender se refiere a organizaciones de alto nivel con capacidades sólidas de defensa cibernética.
Jatin Sachdeva, arquitecto jefe de seguridad de Cisco APJC, enfatizó: "Se deben fortalecer las medidas de seguridad fundamentales como confianza cero, segmentación de red y gestión de acceso, mientras se acelera la velocidad de detección y respuesta mediante el uso de IA". Según el análisis de casos de ataques cibernéticos recientes en Corea del Sur, la IA se utiliza para aumentar la velocidad de los ataques, pero los ataques reales se llevan a cabo a través de vulnerabilidades ya conocidas y rutas de ataque convencionales.
Sung-kyu Hwang, director ejecutivo de negocios de seguridad de Cisco Corea, explicó: "La capacidad de defensa cibernética de las empresas nacionales es de 58 puntos, por debajo del promedio global de 64 puntos", y agregó "la proporción de defensores implacables también fue solo del 1% en Corea del Sur en comparación con el 8% a nivel global". El informe se realizó entre 8.000 especialistas en seguridad de 30 países de todo el mundo.
En el proceso de respuesta de seguridad de las empresas coreanas también se evidenciaron limitaciones en la colaboración entre organizaciones y el uso de datos. La proporción de respuestas que indican que los departamentos de seguridad, red e IT comparten información y herramientas relevantes y operan como un equipo fue del 24% en Corea del Sur, por debajo del 41% a nivel global.
El 44% de los encuestados en Corea del Sur respondió que dedica más tiempo a recopilar y conectar datos dispersos en múltiples sistemas que a la detección y respuesta de amenazas. Cisco considera que es necesario reducir el tiempo de respuesta mejorando la colaboración entre organizaciones y la accesibilidad a los datos.
Con la expansión de agentes de IA, la gestión de permisos también está emergiendo como un nuevo desafío de seguridad. Esto ocurre a medida que aumentan los casos en que los agentes de IA acceden directamente a datos y aplicaciones empresariales para realizar tareas.
El arquitecto jefe de seguridad Sachdeva enfatizó: "Los permisos del usuario no deben otorgarse directamente a los agentes de IA". Explicó que es necesario identificar las tareas realizadas por los agentes y los datos a los que intentan acceder, y otorgar permisos solo en el rango necesario.
Según Cisco, la proporción de respuestas que indican la capacidad de detectar y responder cuando un agente de IA ha sido comprometido fue del 54% a nivel global, pero solo del 37% en Corea del Sur.
Cisco también está fortaleciendo sus capacidades de negocios de ciberseguridad en línea con la expansión de la IA. Está aprovechando las capacidades de análisis de datos y observabilidad de Splunk, adquirida por aproximadamente 28.000 millones de dólares en 2024, en conjunto con sus negocios existentes de red y seguridad para la detección y respuesta a amenazas.
También surgió la necesidad de gestionar la red y la seguridad de forma integrada en lugar de hacerlo por separado. Esto se debe a que los agentes de IA acceden a datos y aplicaciones a través de la red, por lo que analizar información de puntos finales y comportamiento en la red en conjunto es esencial para identificar anomalías.
Por otra parte, Cisco presentó el 'Cisco Secure Access', una solución de seguridad basada en la nube que puede controlar los permisos de acceso y las actividades de los agentes de IA. Cisco Secure Access se caracteriza por gestionar el acceso de usuarios y agentes de IA a aplicaciones y datos basándose en principios de confianza cero, y proporciona funcionalidades para detectar y bloquear accesos no autorizados o conductas que violen las políticas de seguridad.
El arquitecto jefe de seguridad Sachdeva explicó: "Mediante el uso de Cisco Secure Access, es posible identificar las herramientas, servidores MCP y datos a los que acceden los agentes de IA, y detectar y bloquear comportamientos que excedan el rango permitido".
* Este artículo ha sido traducido por IA.