
Motor de PHP con defectos permite ataques remotos sin autenticación y riesgo de fuga de información crítica
Detección de intrusiones difícil con registros de aplicación convencionales: requiere verificación de servidor y procesos
Versiones antiguas de PHP presentan dificultades en parcheado: posibles modificaciones en sistema operativo y código de aplicaciones
La divulgación de una vulnerabilidad crítica en el lenguaje de programación PHP ha generado una alerta en la respuesta de seguridad de las empresas nacionales. Esta vulnerabilidad representa un defecto del motor de PHP en sí mismo, lo que ha generado preocupaciones de que las empresas puedan tener dificultades para verificar si han sido comprometidas y para aplicar parches de seguridad.
La industria de seguridad señala que es difícil confirmar rastros de ataque utilizando solo registros de aplicación convencionales, y que las empresas que utilizan versiones antiguas de PHP pueden necesitar modificar el sistema operativo o programas existentes durante el proceso de parcheado.
Según la industria de seguridad el 23 de octubre, las dos vulnerabilidades de PHP divulgadas recientemente tienen una puntuación CVSS de 9.2, lo que corresponde a la categoría de riesgo más alto, clasificada como "Crítica". Se trata de una vulnerabilidad de "manejo inadecuado de excepciones" que no procesa adecuadamente condiciones excepcionales, y una vulnerabilidad de "uso después de liberación" que hace referencia nuevamente a memoria ya desasignada.
PHP es un lenguaje de programación utilizado en el desarrollo de diversos servicios web, incluyendo sitios web, tiendas en línea y foros. De acuerdo con la empresa de seguridad Wiz, aproximadamente el 70% de los sitios web a nivel mundial utilizan PHP. Plataformas ampliamente utilizadas en Corea del Sur como WordPress y Gnuboard también funcionan con base en PHP.
Esta vulnerabilidad se caracteriza por su amplio alcance de impacto, ya que representa un defecto del motor de PHP en sí mismo, no un problema de configuración de seguridad en un sitio web o aplicación específica. Los atacantes pueden ejecutar código malicioso de forma remota bajo ciertas condiciones sin requerir inicio de sesión adicional ni intervención del usuario.
Un funcionario del equipo de respuesta de emergencia de una empresa de seguridad A señaló: "Incluso si una aplicación se desarrolla de manera segura, puede ser afectada si funciona sobre una versión vulnerable de PHP", y agregó: "Aunque no se alcance el control total del servidor, solo la fuga de memoria puede exponer información crítica como contraseñas de bases de datos y claves de API".
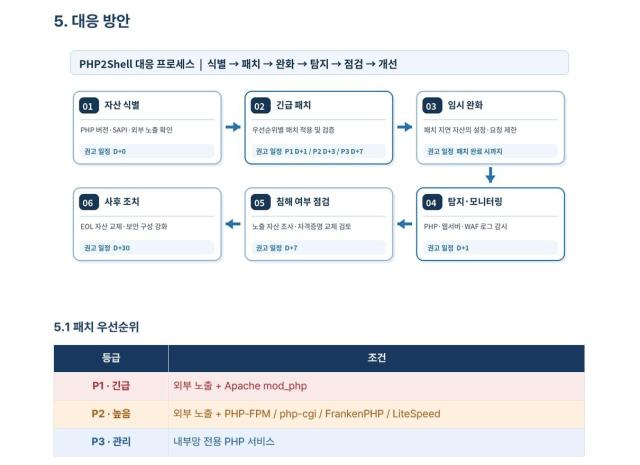
La industria de seguridad recomienda que las empresas identifiquen la versión de PHP utilizada en sus sitios web y servidores operativos, apliquen parches de seguridad y también verifiquen si han sido comprometidas.
La dificultad para identificar compromisos es un factor que aumenta la carga de respuesta de las empresas. Como esta vulnerabilidad ocurre en el motor de PHP, una capa inferior a la de las aplicaciones web, es difícil confirmar rastros de ataque utilizando solo registros de aplicación convencionales.
La empresa de seguridad SGA Solutions presentó indicadores de observación clave para determinar la posibilidad de intrusión a través de su "Comunicado de Seguridad Urgente PHP2Shell y Guía de Respuesta". Los objetivos principales de verificación incluyen △cookies de sesión PHP anormalmente largas o dañadas (PHPSESSID) △errores HTTP 500 repetidos △reinicio frecuente de procesos de trabajador de PHP. Aunque no se encuentren estas anomalías, no se puede descartar la posibilidad de compromiso, por lo que es necesario analizar integralmente los registros de solicitud y respuesta del servidor web y firewall de aplicaciones web (WAF), así como registros de errores de PHP.
También se esperan dificultades en la aplicación de parches de seguridad. Las versiones de PHP 8.2 en adelante, que reciben soporte oficial, disponen de actualizaciones de seguridad. Sin embargo, las empresas que utilizan versiones de PHP 8.1 o inferiores, cuyo soporte oficial ha finalizado, deben aplicar parches de código fuente por separado o cambiar a una versión superior. Los servicios web construidos hace mucho tiempo pueden requerir modificaciones en el sistema operativo o código de aplicación existente debido a cambios en la versión de PHP.
Un funcionario de una empresa de seguridad B señaló: "Si se trata de un servicio construido hace mucho tiempo, puede ser necesario desde la actualización del sistema operativo, cambio de versión de PHP, hasta la modificación de código existente", y agregó: "Se espera que el trabajo de parcheado no sea sencillo".
Los expertos de la industria de seguridad recomiendan medidas de seguridad temporales a las empresas que encuentran dificultades en el parcheado inmediato, como restricciones de acceso externo y refuerzo de la configuración del firewall de aplicaciones web (WAF). Sin embargo, enfatizan que las medidas temporales por sí solas no pueden resolver completamente la vulnerabilidad, por lo que las empresas deben asegurar un cronograma de actualización y también verificar rastros de intrusión como la instalación de webshells (archivos PHP).
Según la industria, se conoce que esta vulnerabilidad fue descubierta por un investigador de seguridad utilizando inteligencia artificial (IA). En consecuencia, con la IA siendo utilizada en la detección de vulnerabilidades, hay indicaciones de que las empresas también deben responder rápidamente en verificación de seguridad y aplicación de parches.
Yeom Heung-yeol, profesor del Departamento de Protección de Información en la Universidad Soonchunhyang, señaló: "Esta vulnerabilidad de PHP fue descubierta por un investigador de seguridad utilizando IA, lo que demuestra que la era en la que la IA identifica vulnerabilidades de seguridad se ha hecho realidad", y agregó: "Tanto las instituciones públicas como las empresas privadas deben verificar rápidamente si dicha vulnerabilidad existe en sus sistemas y sitios web operativos".
Yeom agregó: "También es importante verificar si la aplicación de parches de seguridad es posible e implementar las medidas necesarias".
* Este artículo ha sido traducido por IA.