
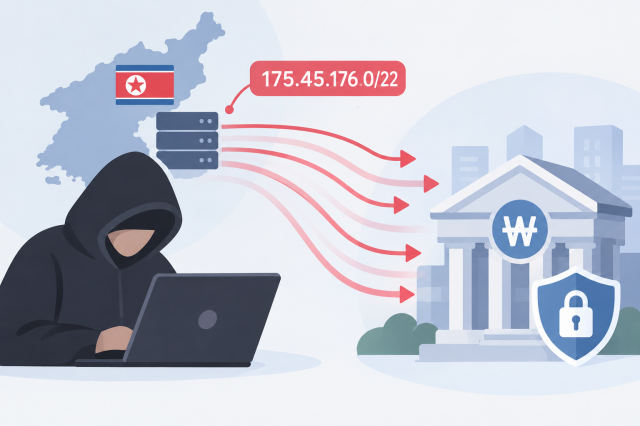
Se ha detectado un acceso masivo desde direcciones IP de Corea del Norte en intentos de ataque dirigidos al sector financiero. Desde que estalló la crisis de ciberataques al sector financiero a principios de este mes, esta es la primera vez que se confirma oficialmente la actividad de ataques a través de direcciones IP norcoreanas.
Según informaron fuentes del sector financiero el 28 de octubre, las autoridades financieras transmitieron el 21 de octubre una comunicación oficial a través del Sistema Integrado de Control de Seguridad Financiera "FIRST" dirigida a empresas financieras, incluidos intercambios de activos virtuales, con "consideraciones sobre el acceso de escaneo dirigido al sector financiero desde direcciones IP de Corea del Norte".
En la comunicación, las autoridades reportaron haber detectado en masa intentos de acceso de escaneo desde múltiples direcciones IP norcoreanas dirigidas al sector financiero a partir de las 3:00 de la mañana del 21 de octubre. El acceso de escaneo se refiere a intentos de conexión para identificar vulnerabilidades de seguridad o puertos de red abiertos, constituyendo un esfuerzo previo por explorar brechas en la seguridad del sistema.
El rango de direcciones IP confirmadas por las autoridades fue 175.45.[176].0/22, asignado múltiples veces a Corea del Norte. Los intentos de acceso identificados hasta el momento del envío de la comunicación alcanzaban aproximadamente 4 millones 404 mil 101 casos.
Las autoridades solicitaron a cada institución financiera que refuerce la protección de información y los controles internos, e implementen inmediatamente las medidas de seguridad necesarias, incluido el monitoreo en tiempo real para la detección de anomalías. Asimismo, pidieron que verifiquen el historial de acceso desde direcciones IP norcoreanas y que notifiquen rápidamente a las autoridades si se descubren irregularidades.
Sin embargo, hasta la fecha no se ha registrado ningún caso en el que los intentos de ataque a través de estas direcciones IP hayan resultado en brechas de seguridad efectivas o denuncias de daños informáticos.
Algunos analistas advierten que el uso de direcciones IP norcoreanas no permite atribuir automáticamente los ataques a hackers norcoreanos. Un funcionario de las autoridades señaló: "Es difícil identificar la nacionalidad del atacante basándose únicamente en la dirección IP, ya que es posible falsificar la nacionalidad de la IP".
Por su parte, la Comisión de Servicios Financieros también explicó en un comunicado de prensa del 6 de octubre, cuando se sucedían los ciberataques al sector financiero: "Hay casos en los que algunos rangos de IP no pueden ser asociados a un país específico, y aunque se identifique el país, existe la posibilidad de evasión, por lo que es necesario ser cuidadoso en la interpretación".
Mientras tanto, la Oficina de Seguridad Nacional de la Presidencia celebrará una reunión de respuesta de emergencia en la tarde del 28 de octubre presidida por Song Ki-ho, vicegeneral 3, con los organismos pertinentes, incluida la Comisión de Servicios Financieros.
La Oficina de Seguridad Nacional tiene previsto examinar en la reunión el estado de los daños causados por los ciberataques ocurridos en el intercambio de activos virtuales Bithumb y en Mirae Asset Global Investments, entre otros, y discutir medidas de respuesta para contener la propagación de daños.
A principios de este mes, comenzando por el Banco Shinhan, surgieron sucesivamente indicios anormales de infiltración informática y ciberataques en todo el sector financiero, incluidos bancos comerciales importantes y Bithumb, lo que llevó a las autoridades financieras a iniciar una investigación conjunta.
* Este artículo ha sido traducido por IA.