
La propagación de IA generativa aumenta intentos de piratería… Algunos plantean la posibilidad de direcciones IP norcoreanas
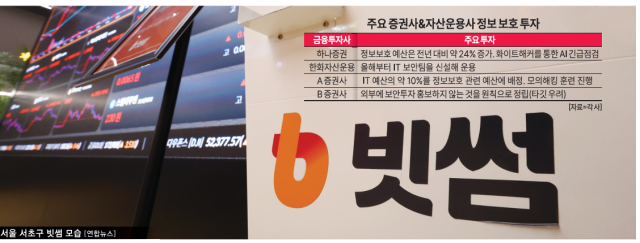
Según la industria de inversiones financieras del 28 de octubre, Daeshin Securities confirmó que 38.490 clientes sufrieron la fuga de información personal después de un acceso anómalo externo en un servidor vinculado a la apertura de cuentas de valores no presenciales con mandato de inversión. Un total de 8 categorías de datos fueron comprometidas: nombre del cliente, correo electrónico, dirección, ID de comunicación, nombre del banco, números de cuenta corriente y de depósito (encriptados), número de cuenta integral de Daeshin Securities (encriptado) y número de teléfono móvil (encriptado).
Mirae Asset Global Investments también confirmó el mismo día que accesos no autorizados sin credenciales legítimas ocurrieron en sus sistemas internos, incluyendo documentos de reporte a autoridades regulatorias. Un portavoz de Mirae Asset Global Investments explicó: «Parece haber indicios de acceso a documentos de reporte regulatorio y otros materiales».
Las plataformas de criptomonedas también registraron incidentes. Bithumb confirmó el 27 de octubre que información personal fue filtrada tras accesos anómalos no autorizados en su sistema de groupware móvil corporativo. Actualmente, Bithumb mantiene abierta la posibilidad de que los datos comprometidos incluyan información de usuarios ordinarios de la plataforma, mientras continúa investigando el alcance exacto y la magnitud del incidente. Tanto la Oficina de Policía como la Autoridad de Servicios Financieros han iniciado investigaciones. La Oficina de Investigaciones Nacionales comenzó una investigación previa a la formalización de denuncias sobre los incidentes de piratería en casas de bolsa y plataformas de criptomonedas. Asimismo, la Autoridad de Servicios Financieros ha desplegado equipos de inspección in situ en Daeshin Securities para realizar inspecciones intensivas de la infraestructura de seguridad del sistema.
No ha surgido información específica sobre el origen de los ataques. Sin embargo, la reciente propagación de la inteligencia artificial generativa ha sido identificada como un factor contribuyente al aumento de incidentes de piratería. Esto se debe a que, incluso sin conocimientos técnicos especializados, es posible utilizar IA para crear código malicioso o identificar vulnerabilidades de sistemas, lo que ha reducido considerablemente las barreras de entrada para ataques cibernéticos. Lee Chan-jin, Gobernador de la Autoridad de Servicios Financieros, declaró el mismo día: «A medida que la inteligencia artificial se utiliza como herramienta de piratería, las vulnerabilidades de seguridad se detectan más fácilmente y los ataques simultáneos se están convirtiendo en una constante».
Algunos analistas han planteado la posibilidad de una autoría de Corea del Norte. Esto se debe a que parte del rango de direcciones IP identificado por las autoridades financieras comienza con 175.45. Se han formulado análisis sugiriendo que ese rango de IP podría estar asociado con Corea del Norte, mientras que la cantidad de intentos de acceso detectados por las autoridades financieras hasta el 21 de octubre alcanzó aproximadamente 4.404.101 instancias.
La industria de inversiones financieras ha entrado en estado de alerta. La amenaza de piratería, que anteriormente se limitaba al sector bancario, ha demostrado que casas de bolsa y gestoras de activos ya no son «zonas seguras». El 28 de octubre, las principales casas de bolsa y gestoras de activos iniciaron revisiones internas de seguridad como parte de sus respuestas de emergencia. Un portavoz de una casa de bolsa (A) expresó: «Con el fin de prepararse para amenazas de seguridad en evolución, como piratería maliciosa utilizando IA, hemos implementado tecnología de seguridad basada en IA y soluciones de detección y respuesta a amenazas. Hemos constituido un equipo rojo con personal especializado y realizamos ejercicios regulares de pruebas de piratería simuladas».
La ansiedad también se propaga entre los inversionistas. A pesar de que no se han confirmado filtraciones inmediatas de información personal sensible o daño económico directo, es difícil descartar la posibilidad de daños secundarios resultantes del mal uso de la información comprometida. Los analistas señalan que, dado que la información incluye datos de transacciones financieras como números de cuenta, los inversionistas no tienen más remedio que reaccionar con sensibilidad.
Lee Hyo-seop, miembro de investigación del Instituto de Investigación del Mercado de Capitales, declaró: «Si observamos instituciones financieras internacionales, entre el 30 y el 50 por ciento del personal recientemente contratado son profesionales de TI, y una proporción significativa de ellos se especializa en seguridad informática. Aunque la preocupación por incidentes de piratería ha aumentado con el desarrollo de la IA generativa, el personal y el presupuesto dedicados a protección de información en la industria de inversiones financieras nacional son significativamente insuficientes en comparación con estándares internacionales».
* Este artículo ha sido traducido por IA.