
Revisión de vulnerabilidades en sistemas clave... Expansión de inversión en seguridad para el próximo año
Vigilancia de accesos desde direcciones IP de Corea del Norte... Monitoreo constante de ataques desviados
"Era de la democratización del ciberdelito"... La defensa bancaria también es ahora "IA contra IA"
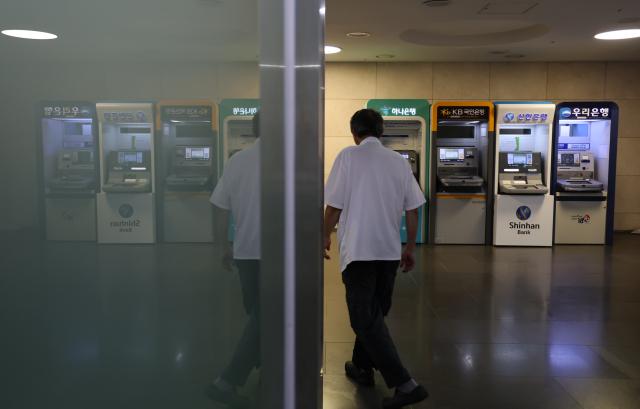
Cajeros automáticos bancarios instalados en un edificio del centro de Seúl. [Foto=Yonhapnews]
Los ciberataques que se originaron en el sector bancario se han expandido desde los bancos de ahorro y el sector de activos virtuales hacia la industria de seguros e inversión financiera, lo que ha obligado a los bancos a reanudar las inspecciones de seguridad. Las instituciones están reexaminando sus sistemas de defensa existentes y aumentando sus presupuestos de protección de información para el próximo año con el fin de prepararse ante posibles ataques adicionales.
Según informaron fuentes del sector financiero el 29 de octubre, los bancos comerciales están revisando las vulnerabilidades en sus sistemas clave y sus procedimientos de respuesta ante incidentes como consecuencia de los recientes casos de infiltración en el sector financiero. Su estrategia incluye inspecciones intensivas de sistemas expuestos al exterior y funciones de autenticación y control de acceso, además de fortalecer su capacidad de verificación mediante técnicas de ataque reales.
Un funcionario de un banco comercial explicó: "Actualmente realizamos vigilancia de seguridad las 24 horas del día, los 365 días del año, y también estamos estableciendo un sistema que permite activar inmediatamente un equipo de respuesta de emergencia con la participación de departamentos relevantes en caso de incidente de seguridad". Agregó que se espera que las inversiones en seguridad continúen con el aumento presupuestario para protección de información previsto para el próximo año.
El nivel de alerta en el sector bancario se ha intensificado debido a que, tras los incidentes de infiltración que ocurrieron a finales del mes anterior en el sector bancario, han surgido daños en otros segmentos del sector financiero, incluyendo la plataforma de criptomonedas Bithumb, la gestora de activos Mirae Asset Securities y la correduría Daishin Securities. El alcance de los daños causados por los incidentes previos también ha aumentado. KB Kookmin Bank identificó 2.091 personas adicionales cuya información fue comprometida durante un proceso de reverificación detallada.
El acceso a través de direcciones de protocolo de internet (IP) de Corea del Norte también es motivo de preocupación. Anteriormente, las autoridades financieras revelaron que desde el 21 de octubre se han detectado intentos de acceso de escaneo por parte de múltiples direcciones IP de Corea del Norte dirigidas al sector financiero. El acceso de escaneo se refiere a una actividad de exploración en la que se examina un sistema en busca de posibles vulnerabilidades para atacar.
Un funcionario del sector financiero señaló: "Incluso si un banco comercial ha bloqueado previamente las direcciones IP de Corea del Norte, los atacantes pueden eludirlas, por lo que el bloqueo no es un concepto que termine el problema". De hecho, las autoridades también mantienen la postura de que no se puede determinar definitivamente el origen de un ataque basándose únicamente en la detección de direcciones IP de Corea del Norte. La Agencia de Seguridad Financiera explicó: "Dado que la dirección IP de origen del atacante puede ser falsificada o manipulada arbitrariamente, es difícil atribuir definitivamente un ataque a Corea del Norte basándose únicamente en la identificación de direcciones IP de esa región". Agregó que el sistema de intercambio en tiempo real de información sobre amenazas con el sector financiero y bloqueo preventivo se mantiene en funcionamiento constante cuando se detectan ataques anómalos.
A medida que los ciberataques dirigidos al sector financiero se expanden en múltiples frentes, expertos señalan que es necesario desarrollar nuevas estrategias de defensa que vayan más allá de los sistemas de seguridad existentes. Im Jong-in, profesor emérito de la Escuela de Posgrado en Protección de Información de la Universidad de Corea, evaluó la situación diciendo: "Con el uso de inteligencia artificial (IA), se ha abierto una 'era de democratización del ciberdelito' donde es posible realizar ciberataques sin necesidad de conocimientos especializados". El profesor Im continuó: "Como los intrusos logran evadir las medidas de defensa tradicionales, incluyendo cortafuegos, es cada vez más difícil detenerlos con métodos convencionales". Y concluyó: "Finalmente, se requiere una confrontación de 'IA contra IA'; el sector bancario debe ahora utilizar IA para mejorar su capacidad de detección de amenazas y respuesta".
* Este artículo ha sido traducido por IA.