
Tres de ocho grupos de hackers norcoreanos integran IA en ataques cotidianos; Corea del Sur incluida en objetivos con más de 100 documentos de phishing personalizados
El 89% de los ciberataques a criptoactivos este año atribuidos a Corea del Norte; el caso Binance utilizó portátiles de empleados y vulnerabilidades en sistemas de autorización
Confirmada infiltración en empresas surcoreanas de software, construcción y equipos de telecomunicaciones; se anticipa intensificación de operaciones contra el sector financiero
Con la Oficina Federal de Investigaciones (FBI) de Estados Unidos señalando oficialmente al grupo de hackers norcoreano "TraderTraitor" como responsable del robo de 6.000 millones de dólares en la plataforma de criptomonedas más grande del mundo, Binance, organismos especializados internacionales advierten cada vez más que las capacidades de piratería de Corea del Norte podrían dirigirse hacia Corea del Sur, especialmente ahora que se combinan con inteligencia artificial (IA).
Según el sector tecnológico consultado el 1 de noviembre, Microsoft Threat Intelligence evaluó en cuatro niveles el uso de IA por parte de ocho grupos de hackers norcoreanos en un informe publicado el 29 de octubre (hora local). Tres grupos se clasificaron en la fase de "adopción operacional", integrando la IA en operaciones de ataque cotidianas; cuatro se encuentran en la fase de "aceleración", con un crecimiento rápido en su utilización; y uno se clasifica en la fase de "expansión", con implementación en algunas tareas.
Un grupo de hackers norcoreano creó más de 100 documentos PDF de engaño personalizados por objetivo de ataque entre agosto y septiembre pasados, con evidencia de producción de decenas de documentos en cuestión de minutos. Corea del Sur se incluyó entre los principales objetivos de ataque.
Entre el 6 y 12 de junio, desplegaron tres compañías ficticias para ofrecer ofertas de empleo falsas a trabajadores en industrias de IA, blockchain y ciberseguridad. "Onyx Sleet" (denominado internamente como Andariel) y "Pearl Sleet", ambos bajo la Dirección de Reconocimiento de Corea del Norte, han estado utilizando desde finales de octubre el marco de pruebas de penetración de IA de código abierto "ARTEX" en operaciones reales. Esencialmente, utilizan herramientas de verificación que emplean IA para identificar vulnerabilidades de seguridad del sistema como arma de ataque.
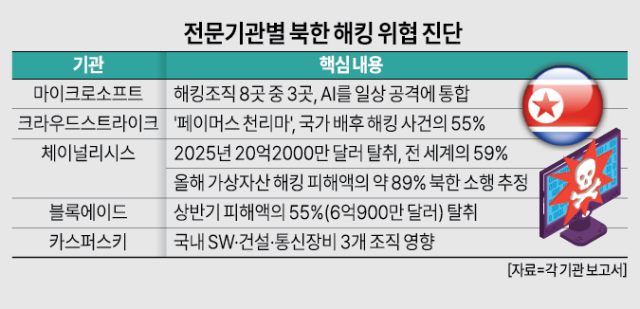
El "Informe de Búsqueda de Amenazas 2026" de CrowdStrike reveló que "Famous Pégaso", vinculado a Corea del Norte, representó el 55% de todos los ciberataques atribuidos a gobiernos a nivel mundial entre julio del año pasado y junio de este año. Según la empresa de análisis blockchain Chainalysis, Corea del Norte robó criptoactivos por valor de 2.020 millones de dólares solo en 2025, un aumento del 51% respecto al año anterior, acumulando un total de 6.750 millones de dólares en robos. Esto representa el 59% de todos los robos globales. Aunque el número de ataques disminuyó en un 74% respecto al año anterior, el volumen de activos objetivo en cada ataque aumentó significativamente.
Este año la situación se ha agravado. Chainalysis estimó el 30 de octubre que Corea del Norte es responsable de aproximadamente el 89% del daño por ciberataques a criptoactivos a nivel mundial en 2026. La empresa de seguridad blockchain Blockaid analizó que en el primer semestre de este año, TraderTraitor se llevó 609 millones de dólares de los 1.100 millones de dólares en daños globales por piratería, equivalente al 55%.
Un caso notable es el incidente de KelpDAO (292 millones de dólares), que no implicó romper sistemas de seguridad, sino que consistió en engañar a un desarrollador para obtener información de inicio de sesión e inyectar mensajes de autorización falsificados. Blockaid predice que en la segunda mitad del año, Corea del Norte continuará con ataques que engañan a empleados de plataformas de intercambio para obtener permisos de autorización interna. El incidente de Binance también apuntó a vulnerabilidades en portátiles de ingenieros y sistemas de autorización de transacciones.
El objetivo más importante es el sector financiero. Según el "Informe del Entorno de Amenazas en Servicios Financieros 2026" de CrowdStrike, el sector de servicios financieros pasó del sexto objetivo más frecuentemente atacado en el primer trimestre del año anterior al cuarto en el primer trimestre de este año. Las operaciones de infiltración norcoreanas mediante suplantación de personal de TI aumentaron de 33 casos en marzo de 2025 a 45 casos en marzo de 2026. CrowdStrike evaluó que las operaciones norcoreanas contra bancos e instituciones financieras se intensificarán durante todo este año.
También se ha confirmado infiltración real en empresas surcoreanas. Kaspersky publicó el informe "Operación FlashHole", que documentaba a Lazarus, vinculado a Corea del Norte, enviando por correo electrónico enlaces a sitios de currículum y portafolio falsos, afectando al menos a tres organizaciones surcoreanas en los sectores de software, construcción y fabricación de equipos de telecomunicaciones por cable.
Los rastros de ataque se remontan a julio de 2025, y se ha analizado que existe una probabilidad significativa de que el programa de seguridad ampliamente utilizado en Corea del Sur "CrossWeb EX" estuviera involucrado en la infección. Las direcciones de sitios web de académias, medios de comunicación y empresas constructoras surcoreanas también se incluyeron en la lista de indicadores de compromiso que señalan direcciones de comunicación de comando y control (C2) del malware. C2 se refiere a los puntos de comunicación a través de los cuales los atacantes emiten órdenes a computadoras infectadas y reciben información.
* Este artículo ha sido traducido por IA.