
Presupuesto de seguridad para el próximo año y ampliación de personal; análisis de contribuciones de supervisión diferenciadas
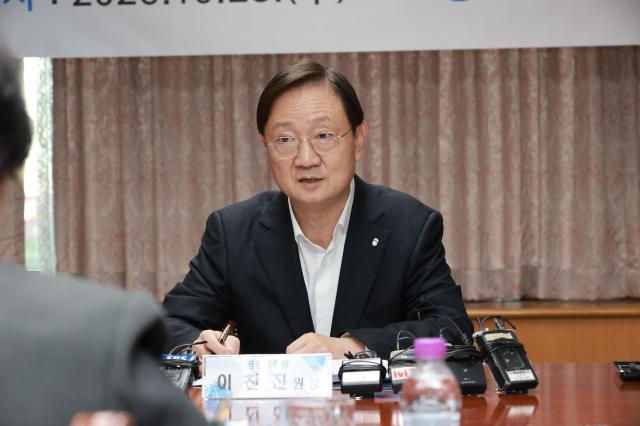
El director de la Autoridad, Lee Chan-jin, revisó en una junta directiva del 3 de noviembre la situación actual de respuesta sectorial ante los recientes ciberataques en el sector financiero y discutió medidas para fortalecer la seguridad tecnológica de la información (TI).
La Autoridad diagnosticó que los ciberataques recientes se han extendido no solo a bancos, sino también a compañías financieras tradicionales como corredurías de valores y aseguradoras, así como a empresas no sujetas a la Ley de Transacciones Financieras Electrónicas. Dado que empresas de activos virtuales y operadores de financiamiento con conexión a inversión en línea han sufrido daños económicos reales, la Autoridad considera necesario elevar el nivel de respuesta.
El director enfatizó que las instituciones financieras deben establecer rápidamente un sistema integral de seguridad autónoma en el que identifiquen y respondan a amenazas de seguridad y vulnerabilidades. Exigió que los ejecutivos, incluyendo el CEO, y las juntas directivas consideren la seguridad informática como fundamento de la confianza del cliente y como estrategia de supervivencia crítica, liderando los esfuerzos para aumentar presupuestos de seguridad e incrementar personal para el próximo año.
La Autoridad examinará primero si las instituciones donde ocurrieron ciberataques implementaron adecuadamente las directrices de seguridad distribuidas previamente y realizaron inspecciones internas. En particular, si ocurren incidentes en grandes compañías financieras como operadores de inversión integral y aseguradoras, la Autoridad aplicará la misma política de inspección y sanciones utilizada en la banca, investigando cuidadosamente la responsabilidad de ejecutivos incluido el CEO. La estrategia incluye examinar si el desempeño de la dirección fue adecuado cuando ocurrieron incidentes a pesar de la orientación continua sobre evaluación de controles básicos de seguridad y mejora de vulnerabilidades.
La Autoridad también fortalecerá las sanciones contra instituciones financieras negligentes en obligaciones de seguridad. Impulsará la aprobación legislativa de enmiendas a la Ley de Transacciones Financieras Electrónicas que permitan imponer multas administrativas de castigo de hasta el 3% de ingresos anuales en casos de ciberataques causados por deficiencias en controles básicos o negligencia en vulnerabilidades de seguridad. Este proyecto de enmienda fue presentado hace aproximadamente un año.
Antes de la enmienda legal, la Autoridad desarrollará medidas para incentivar el fortalecimiento de seguridad en instituciones financieras. También considerará implementar contribuciones de supervisión diferenciadas según la ocurrencia o no de incidentes.
Para prevenir incidentes adicionales, la Autoridad realizará inspecciones exhaustivas de puntos de acceso externo en todo el sector financiero. Los objetivos de inspección incluirán no solo bancos, corredurías de valores y aseguradoras, sino también agencias de seguros de personas jurídicas (GA), empresas de préstamo, operadores de activos virtuales y operadores de inversión en línea excluidos del alcance legal. La Autoridad movilizará todo el personal especializado en TI para verificar la implementación de inspecciones y aplicará medidas rigurosas si las evaluaciones son meramente formales.
La Autoridad priorizará la inspección de puntos de acceso externo conectados a sistemas que manejan activos de clientes e instituciones financieras, donde ataques podrían resultar en daños económicos. Se implementará el principio de bloquear acceso externo hasta que se resuelvan las vulnerabilidades.
La Autoridad de Supervisión Financiera creará una unidad especializada dedicada y ampliará el personal especializado en TI para mejorar su capacidad de supervisión e inspección en seguridad informática del sector financiero.
* Este artículo ha sido traducido por IA.