
Acceso no autorizado de terceros expone identificadores de portal, números de matrícula y otros datos
Dificultad para identificar a las víctimas; Ministerio de Educación notificado y accesos bloqueados
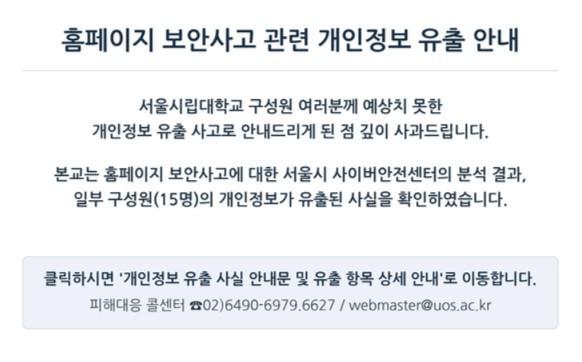
La Universidad de Seúl registró un incidente de fuga de datos personales afectando a 15 miembros de su comunidad académica debido al acceso no autorizado de terceros. Las autoridades universitarias bloquearon las rutas de acceso comprometidas y remitieron el caso a la policía para su investigación.
Según un comunicado publicado en el sitio web de la Universidad de Seúl el 16 de noviembre, el incidente de fuga de datos ocurrió el 18 de octubre a las 17:44 horas.
Los datos expuestos incluyen identificadores de portal, números de empleado y de matrícula, valores de token, valores de sesión, dominio, información sobre estado de inicio de sesión y fecha y hora, así como códigos de identidad. La universidad confirmó que información sensible y datos únicos de identificación personal, como números de registro civil, números de registro de extranjeros y números de pasaporte, no fueron comprometidos.
Las autoridades universitarias señalaron que "se confirmó que el atacante consultó información de 15 personas de forma aleatoria", pero añadieron que "no quedan registros en los datos de acceso que permitan identificar al propietario de la información consultada, lo que dificulta la identificación específica de las víctimas".
Asimismo, explicaron que los valores de token y sesión son información en formato de números aleatorios generados temporalmente durante el proceso de inicio de sesión, y que estos valores por sí solos no permiten iniciar sesión ni identificar a individuos específicos.
La Universidad de Seúl tomó conocimiento del incidente el 3 de noviembre, momento en el cual procedió a bloquear la dirección IP del atacante y la ruta de acceso comprometida, notificando inmediatamente al Ministerio de Educación. A partir del día siguiente, inició labores de recopilación de evidencia y análisis de registros de acceso en colaboración con el Centro de Ciberseguridad de la Ciudad de Seúl. El 11 de noviembre, remitió el caso a la Comisaría de Dongdaemun de Seúl para su investigación.
Las autoridades universitarias recomendaron a los miembros de la comunidad académica que tomen precauciones frente a mensajes de texto, llamadas telefónicas y correos electrónicos que suplanten la identidad de la universidad, así como que cambien sus contraseñas de acceso al portal.
* Este artículo ha sido traducido por IA.