
Creación de sistema de respuesta posterior a filtraciones de CI… 'Los resultados no tardarán mucho'
CI, valor de identificación personal generado en procesos de verificación de identidad mediante teléfono móvil e iPin
Aunque no es posible robar cuentas o realizar transacciones financieras solo con CI, surgen problemas al combinar datos
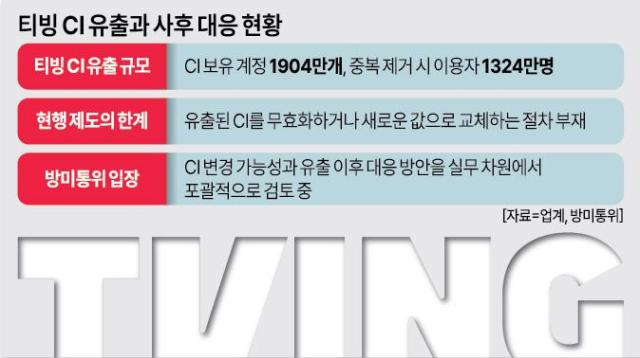
La brecha de información personal de Tving ha puesto de manifiesto un nuevo problema de seguridad: la filtración de 19,04 millones de valores de Información Conectada (CI), identificadores personales generados durante procesos de verificación de identidad a través de portales externos como Google y Naver, teléfonos móviles e iPin.
Actualmente, la ley no contempla procedimientos para invalidar o reemplazar valores de CI que permiten la identificación personal aunque se hayan filtrado. Se ha confirmado que la Comisión de Radiodifusión, Medios y Telecomunicaciones (CRTC) está elaborando medidas al respecto.
El 7 de septiembre, un funcionario de la CRTC declaró: "Estamos revisando de manera integral a nivel operativo si es posible invalidar los CI filtrados o reemplazarlos con nuevos valores. Aunque aún no hemos confirmado los métodos específicos de cambio ni los destinatarios aplicables, esperamos poder presentar resultados en breve".
En el incidente de Tving, el CI se utilizó como criterio para calcular el número real de víctimas. Según los resultados anunciados por el grupo de investigación público-privada el 3 de septiembre, el número de cuentas con fugas que poseían CI fue de 19,04 millones. Después de eliminar cuentas duplicadas, el número real de usuarios se estimó en aproximadamente 13,24 millones.
Las aproximadamente 20,40 millones de cuentas sin CI resultaron difíciles de verificar respecto a si un mismo individuo tenía múltiples cuentas, por lo que el número total de víctimas aún no ha sido confirmado.
Aunque se hayan filtrado valores de CI, esto no significa que los atacantes puedan robar cuentas o realizar transacciones financieras. El problema real radica en que múltiples operadores utilizan el mismo CI. Si un atacante obtiene bases de datos filtradas o posee datos adicionales que contienen el mismo CI, puede vincular información dispersa del individuo —como nombre, datos de contacto y servicios suscritos— utilizando el CI como criterio común.
Choi Kyung-jin, profesor de Derecho en la Universidad de Gachon, señaló: "El CI en sí no es peligroso, pero cuando un atacante con intención maliciosa combina sus propios datos con datos filtrados utilizando el CI, puede identificar al mismo individuo. El riesgo aumenta significativamente cuando se combinan múltiples fuentes de datos".
Sistemáticamente, a cada persona se le asigna un único valor de CI. Incluso después de someterse a un nuevo proceso de autenticación, recibiría el mismo valor. Sin embargo, a diferencia de tarjetas de crédito o contraseñas, no existen procedimientos para bloquear valores filtrados o reemplazarlos con nuevos valores.
Choi explicó que el CI no es técnicamente un valor que no pueda modificarse. Señaló: "Hasta ahora, el sistema se ha operado de forma que no se cambie el CI, pero es un valor que sí podría cambiarse. Para restaurar la función de identificador temporal de acuerdo con el propósito original de su introducción, y considerando que actualmente se utiliza de forma permanente, debería asignársele un período de validez".
Si se emiten nuevos valores cuando expira el período de validez o cuando ocurre un incidente de filtración, incluso si un CI antiguo se filtra externamente, se reduciría el riesgo de que se utilice como medio de conexión entre múltiples bases de datos durante un período prolongado.
Choi agregó: "Dado que la CRTC genera y proporciona CI a través de instituciones de verificación de identidad designadas, la implementación de un sistema de período de validez e intercambio sería posible mediante la revisión de regulaciones relacionadas".
La CRTC inició en junio una inspección de emergencia de Tving para verificar el propósito del procesamiento de CI, si el almacenamiento y la transmisión estaban cifrados, y los planes de respuesta ante incidentes de seguridad. También está promoviendo una revisión de regulaciones para adelantar la fecha de implementación de la obligación de separar el archivo de registros de residentes del CI, del próximo mayo a enero.
Un funcionario de la CRTC manifestó: "Aunque aún no se ha establecido un calendario de sesiones, el calendariorelacionado con la revisión de regulaciones está próximo a finalizarse. Se procederá dentro de este mes".
* Este artículo ha sido traducido por IA.