
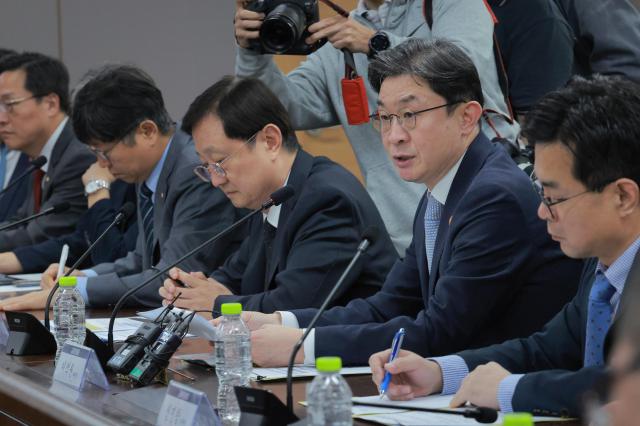
La seguridad en el sector financiero se encuentra en estado de alerta tras la fuga de información de clientes en bancos comerciales, entidades de ahorros y compañías de capital mediante ataques cibernéticos. Se han revelado incidentes de seguridad sucesivos en bancos como Shinhan, KB Kookmin, Hana y Busan. Las autoridades financieras celebraron el 4 de octubre una reunión de inspección de emergencia de todas las instituciones financieras. Esta crisis, que incluye la posibilidad de ataques automatizados mediante inteligencia artificial, ha expuesto deficiencias críticas en la seguridad financiera. Proteger el dinero e información de los clientes es una responsabilidad fundamental de las instituciones financieras. Las autoridades y el sector financiero deben investigar exhaustivamente las vías de intrusión, las negligencias administrativas y revisar completamente el sistema de seguridad general.
Un aspecto relevante en este incidente es que los sistemas operativos utilizados por gestores de crédito y empleados, además de los sistemas de transacciones con clientes, se convirtieron en puntos de ataque. Mientras se concentraban esfuerzos en custodiar la entrada principal, la información de clientes se filtró por accesos secundarios. No se puede eludir la responsabilidad alegando que estos sistemas están separados de los sistemas de transacción. Cualquier sistema que proporcione acceso a información de clientes debe contar con medidas de protección acordes, independientemente de su propósito o usuarios. La seguridad financiera se completa solo cuando se gestionan también las rutas de acceso externo y las autorizaciones de empresas contratistas.
La utilización de inteligencia artificial y los métodos específicos de ataque deben esclarecerse mediante investigación. Sin embargo, es evidente que debe prepararse una defensa contra situaciones en las que los atacantes encuentren rápidamente vulnerabilidades y las exploten de manera reiterada. No es suficiente instalar programas de seguridad y someterse a inspecciones periódicas. Es necesario identificar qué sistemas están expuestos al exterior, restringir el acceso y los permisos de consulta de información al alcance estrictamente necesario. Deben detectarse y bloquearse inmediatamente las consultas anómalas repetidas, y las vulnerabilidades descubiertas deben corregirse sin demora. Se requiere un sistema de validación continua que verifique si los dispositivos de seguridad funcionan efectivamente ante ataques reales.
También es importante examinar que algunas instituciones financieras hayan sido atacadas pero lograron prevenir la fuga de información. Dado que los objetivos de ataque y su intensidad pudieron haber variado, no debe llegarse prematuramente a conclusiones sobre los niveles de seguridad de cada empresa. Las autoridades deben comparar los procesos de control de acceso, autenticación y detección entre las empresas afectadas y las que se defendieron exitosamente, para identificar los factores determinantes del éxito o fracaso. Las medidas defensivas que resultaron efectivas deben compartirse rápidamente con todas las instituciones financieras, y debe verificarse si las mismas vulnerabilidades persisten en otras compañías. No puede cerrarse este asunto simplemente con un conteo de incidentes e inspecciones uniformes.
Los bancos invierten cantidades significativas en protección de información cada año. Sin embargo, la magnitud de la inversión no garantiza seguridad. Lo importante es si los recursos humanos y presupuestarios se han asignado donde se necesitan, y si los controles no se han relajado bajo pretextos de comodidad operativa. Los directivos deben abandonar la práctica de delegar seguridad al departamento de sistemas informáticos y recibir solo reportes cuando ocurren incidentes. Deben supervisar directamente si la capacidad de seguridad mantiene el ritmo de la expansión empresarial y la transformación digital, y asumir responsabilidad por los resultados de mejora de problemas identificados en inspecciones. Las autoridades también deben validar la capacidad defensiva real en lugar de solo verificar cumplimiento normativo en documentos.
Es urgente prevenir daños secundarios derivados de la información filtrada. Las autoridades han indicado que hasta ahora no se confirma que información susceptible de ser utilizada directamente en transacciones fraudulentas haya sido comprometida. Sin embargo, esto no significa que los clientes puedan estar tranquilos. Cuando nombres y datos de contacto se combinan con información de ingresos e historial crediticio, pueden ser utilizados en estafas personalizadas que suplanten a empleados de instituciones financieras. Las entidades financieras deben informar con precisión sobre los tipos y alcance de información filtrada, establecer advertencias sobre mensajes de texto y llamadas que simulen verificación de daños o compensaciones, e implementar procedimientos de denuncia y reparación.
Las finanzas operan sobre la base de confianza. Si fugas repetidas de información personal continúan, la confianza en el sector financiero digital en general se verá comprometida, más allá de la reputación de empresas individuales. Mientras se cierran las deficiencias de grandes instituciones financieras, también debe incrementarse la capacidad de respuesta de instituciones financieras medianas y pequeñas con recursos limitados. Esta crisis no puede tratarse como una inspección de emergencia única. Debe transformarse en un sistema que gestione todas las rutas de acceso, detecte violaciones de seguridad con rapidez y prevenga daños a los clientes.
* Este artículo ha sido traducido por IA.