
Investigación de Centryour revela tasa de adopción de versiones corregidas de PHP del 4,3% en Corea del Sur…muy por debajo del promedio mundial del 25,5%
Tras dos vulnerabilidades iniciales, se descubren defectos adicionales…industria de hosting como Cafe24 implementa respuestas urgentes
KISA recomienda verificar indicios de intrusión incluso después de actualizaciones de seguridad…sistemas antiguos requieren medidas adicionales
Una semana después del descubrimiento de una vulnerabilidad crítica de seguridad en el lenguaje de programación PHP, la tasa de adopción de actualizaciones de seguridad en servicios web nacionales sigue siendo de un solo dígito. Con el descubrimiento de vulnerabilidades adicionales, se requieren verificaciones posteriores por parte de las empresas.
Según informó la industria de seguridad el 27 de octubre, de acuerdo con el "Centro de Verificación PHP2Shell" operado por Centryour, empresa nacional de software de inteligencia artificial, la tasa de adopción de versiones corregidas de PHP entre 510.914 servicios identificables en Corea del Sur es del 4,3%.
Según los datos recopilados por Centryour, hay un total de 1.229.189 servicios basados en PHP en Corea del Sur. Entre los servicios cuya versión puede verificarse, 22.027 utilizan la versión corregida, lo que representa una tasa de adopción nacional 21,2 puntos porcentuales por debajo del promedio mundial del 25,5%.
La vulnerabilidad de PHP se hizo pública el 21 de octubre. En ese momento, el equipo de desarrollo de PHP distribuyó una actualización de seguridad urgente que corrigió dos vulnerabilidades de ejecución remota de código que permitían a atacantes externos ejecutar código malicioso en el servidor sin un proceso de autenticación separado. Ambas vulnerabilidades fueron evaluadas con una puntuación de 9,2 cada una según la Escala de Puntuación de Vulnerabilidades Comunes (CVSS).
Sin embargo, el 23 de octubre se hizo pública una tercera vulnerabilidad de ejecución remota de código que surge en el proceso de manejo de sesiones de PHP, y se han descubierto vulnerabilidades adicionales incluso después de la distribución del parche urgente, lo que aumenta la necesidad de respuestas posteriores por parte de las empresas. Esta vulnerabilidad ocurre cuando se cumplen condiciones de configuración específicas en el proceso de manejo de sesiones de PHP. Según la Agencia de Promoción de Internet de Corea (KISA), no se resuelve con la actualización de seguridad urgente distribuida el 21 de octubre, por lo que se requieren medidas de seguridad adicionales.
En respuesta, el equipo oficial de desarrollo de PHP recomendó desactivar la función de seguimiento del progreso de carga de archivos hasta que se distribuya la siguiente actualización de seguridad programada.
El 26 de octubre, también se identificó una vulnerabilidad de seguridad separada en la librería de descompresión "Brotli" incluida en la distribución de PHP para Windows. El problema se produce al escribir datos fuera del área de memoria permitida durante el procesamiento de datos comprimidos. El equipo de desarrollo de PHP publicó además cuatro distribuciones para Windows que incluyen las correcciones de seguridad para resolverlo.
Las principales empresas de hosting nacionales también han implementado respuestas urgentes. Cafe24 aplicó parches de seguridad a su servicio de centro comercial el 22 de octubre en las primeras horas de la mañana.
Un representante de Cafe24 declaró: "Inmediatamente después de que se conociera la información sobre la vulnerabilidad, verificamos todos nuestros servicios administrados antes del anuncio oficial y aplicamos medidas de mitigación de riesgos antes de la distribución del parche. Hemos completado la aplicación tanto del parche oficial como de los parches adicionales publicados posteriormente, y no se han identificado problemas desde entonces".
Añadió además: "Hemos implementado sistemas de defensa multicapa, incluido firewall web, en todos nuestros servidores, y continuamos monitoreando anomalías relacionadas con esta vulnerabilidad de forma continua".
La industria de seguridad enfatiza que las empresas que operan sus propios servidores o utilizan programas desarrollados por terceros requieren verificaciones de seguridad adicionales. En particular, para versiones antiguas cuyo soporte de seguridad oficial ha finalizado, se requiere una actualización a versiones superiores y verificación de compatibilidad de programas más allá de las medidas de emergencia.
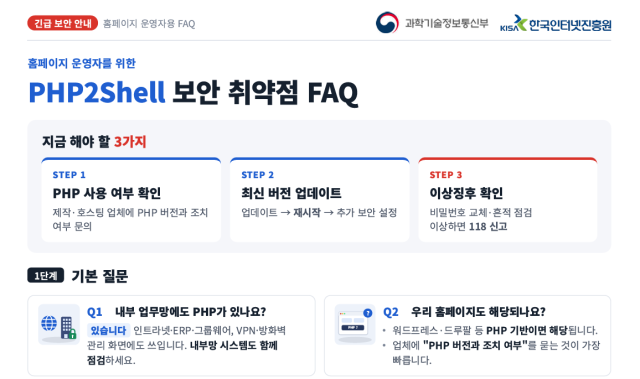
La Agencia de Promoción de Internet de Corea (KISA) también distribuyó preguntas frecuentes sobre respuesta a vulnerabilidades de seguridad de PHP para administradores de sitios web el 26 de octubre, dado el descubrimiento continuo de vulnerabilidades adicionales, e instó a verificaciones posteriores.
KISA indicó que para las dos vulnerabilidades reveladas el 21 de octubre debe aplicarse la actualización de seguridad, y para la tercera vulnerabilidad anunciada el 24 de octubre deben aplicarse configuraciones de seguridad adicionales hasta que se distribuya la versión corregida. Explicó que incluso después de completar la actualización, los archivos maliciosos que hayan infiltrado previamente no se eliminan automáticamente, por lo que se requiere una verificación separada de indicios de intrusión.
Además, para aquellos que hayan confiado las medidas de seguridad a empresas de hosting o creación de sitios web, se recomendó verificar la versión de PHP aplicada y si se ha reiniciado el servidor, y para sistemas antiguos en los que la actualización sea difícil, consideró medidas temporales como la migración a una versión superior o la suspensión temporal del servicio.
* Este artículo ha sido traducido por IA.