
Temperatura de refrigeradores sube a 50°C en nueva ola de ataques; repite patrón de hackeo en Francia hace tres semanas
Más de 20 ataques a sistemas de refrigeración este año; muchos vinculados a grupos de hackers pro-Rusia
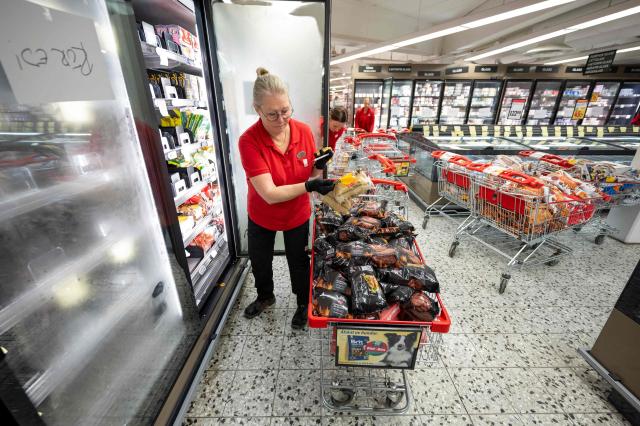
Supermercados en siete países europeos —Bélgica, Suecia, Finlandia, Irlanda y otros— sufrieron ciberataques que elevaron la temperatura de sus refrigeradores hasta 50 grados Celsius. Tres semanas después del incidente de hackeo en refrigeradores de supermercados franceses, similares ataques se reprodujeron en diversos países europeos, lo que intensifica la preocupación por la seguridad cibernética en la cadena de suministro de alimentos. Aunque se desconoce quién está detrás de estos ataques, algunos expertos sugieren la posible participación de hackers vinculados a Rusia o China.
Temperatura de refrigeradores sube a 50°C; repetición de ataques sufridos en Francia hace tres semanas
Según reportes de agencias como AP y Bloomberg, el 2 de noviembre (hora local) se registraron casos de temperaturas anómalamente elevadas en refrigeradores y congeladores de empresas distribuidoras de alimentos en Bélgica, Luxemburgo, Suecia, Estonia, Irlanda, Países Bajos y Finlandia. Las empresas de distribución investigan las causas mientras consideran la posibilidad de un ciberataque.
A mediados de octubre, hackers lanzaron un ciberataque en Francia que elevó la temperatura de refrigeradores en múltiples distribuidoras a 50 grados Celsius, afectando a cientos de tiendas. Aproximadamente tres semanas después, casos similares se han propagado por toda Europa.
Los establecimientos afectados por este incidente incluyen docenas de sucursales operadas por importantes distribuidoras de alimentos como Ahold Delhaize, Carrefour y Spar en Bélgica y Luxemburgo; ICA y Coop en Suecia; y Supervalu en Irlanda.
Notablemente, algunos de los sistemas de refrigeración afectados utilizaban tecnología de la empresa danesa Danfoss. Danfoss fue también objetivo de ataques durante el incidente de hackeo de refrigeradores en supermercados franceses ocurrido el mes anterior.
Los refrigeradores comerciales tienen software de gestión de temperatura conectado a Internet, lo que permite su control remoto desde ubicaciones externas. Si existen vulnerabilidades en los sistemas de administración, los hackers pueden infiltrarse y modificar arbitrariamente configuraciones como la temperatura.
Expertos señalan que los sistemas de refrigeración son particularmente vulnerables debido a que reciben actualizaciones de seguridad con menos frecuencia que computadoras o teléfonos inteligentes. Implementar actualizaciones de seguridad requiere desconectar los equipos de la red durante cierto tiempo, lo cual representa una carga operativa para los supermercados que dependen continuamente de estos sistemas para conservar alimentos.
Tras el incidente de hackeo en supermercados franceses, muchos minoristas desconectaron sus sistemas de refrigeración Danfoss de Internet para realizar inspecciones de seguridad y aplicar actualizaciones. Sin embargo, según Bloomberg, a la fecha de la semana pasada aproximadamente 5.000 sistemas de refrigeración Danfoss permanecían expuestos en Internet, enfrentando riesgos potenciales de ciberataques.
Más de 20 ataques a sistemas de refrigeración este año; muchos vinculados a grupos de hackers pro-Rusia
Como en el caso del incidente francés de octubre, la autoría de este ciberataque europeo sigue sin confirmarse. Hasta ahora, ningún grupo de hackers que declare motivaciones políticas ni organización de ransomware ha reivindicado la responsabilidad.
No obstante, expertos en ciberseguridad plantean dos escenarios: que el ataque haya sido perpetrado por actores estatales buscando demostrar capacidades cibernéticas o generar caos social, o que se trate de la acción de hackers individuales.
Raef Philling, jefe de amenazas de inteligencia en la empresa de ciberseguridad Sophos, enfatizó ante The Guardian la posibilidad de que se trate de un ataque de actores estatales, destacando el impacto psicológico que genera en grandes poblaciones. Cuando los consumidores presencian directamente estanterías de supermercados vacías de alimentos, puede aumentar la ansiedad social y la desconfianza en la cadena de suministro de alimentos.
The Guardian señala que hackers vinculados a Rusia o China podrían estar entre los sospechosos. De hecho, según la empresa de ciberseguridad Forescout, se han confirmado más de 20 ciberataques dirigidos a sistemas de refrigeración durante este año, y muchos de ellos están asociados con grupos de activistas hackers de tendencia pro-Rusia. Recientemente, jefes de agencias de inteligencia occidental advirtieron que Rusia está llevando a cabo diversas formas de sabotaje en Europa y podría intensificar estas operaciones en los próximos meses.
De otra parte, el mismo día se reportó que sistemas de alerta de emergencia en Rusia y Ucrania fueron hackeados simultáneamente, difundiendo mensajes falsos sobre inminentes ataques nucleares.
Según reportes de Reuters y AP del 2 de noviembre (hora local), la aplicación de alerta aérea pública de Ucrania emitió un mensaje falso alrededor de las 23:00 horas del día anterior advirtiendo sobre ataques nucleares y químicos en Kiev y otras ciudades. Horas después de que la aplicación ucraniana fuera comprometida, la aplicación de alertas de emergencia del Ministerio de Situaciones de Emergencia de Rusia también difundió mensajes falsos anunciando "inminentes ataques nucleares". Las autoridades rusas explicaron que los mensajes falsos resultaban de un ciberataque de gran escala.
La autoría de los hackeos de las aplicaciones de alerta en Rusia y Ucrania tampoco ha sido claramente establecida. Ucrania acusa a Rusia, mientras que Rusia no ha identificado públicamente al responsable.
* Este artículo ha sido traducido por IA.