
Ministerio de Relaciones Exteriores: "Realizó inspección de emergencia del sistema de correo pero no detectó acceso no autorizado"
Presidente y cónyuge reciben renovación de pasaportes; también avanzan trámites para otros afectados, incluyendo el ministro Cho Hyun
Agencia Nacional de Inteligencia inicia revisión exhaustiva de ciberseguridad en sector público
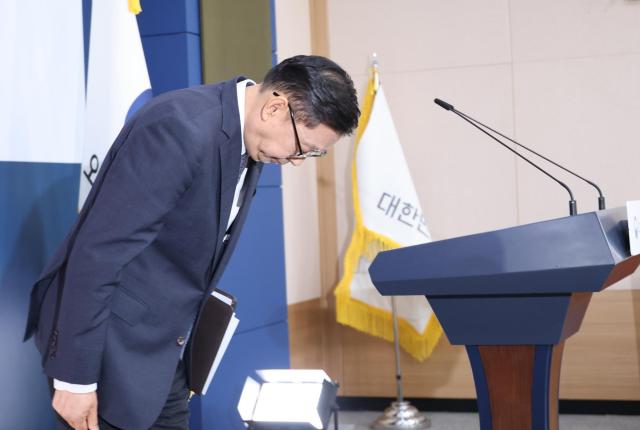
Se confirmó que datos personales de 168 pasajeros del Air Force One 1, incluido el presidente Lee Jae-myung y su cónyuge, fueron expuestos en línea durante cinco meses, lo que ha puesto en evidencia las deficiencias en los sistemas de gestión de seguridad del gobierno. Hasta el momento no se ha confirmado si la fuga se debe a un hackeo externo, aunque tampoco se descarta la posibilidad de que haya ocurrido durante el proceso de gestión de los documentos. En un contexto de crecientes amenazas de ciberataques de Corea del Norte y otros actores, el hecho de que información confidencial de la presidencia y funcionarios de alto nivel haya sido expuesta al público ha generado una onda expansiva de preocupación. El gobierno ha decidido llevar a cabo una revisión integral de los sistemas de ciberseguridad del sector público bajo la coordinación de la Agencia Nacional de Inteligencia.
El Ministerio de Relaciones Exteriores celebró una rueda de prensa sobre asuntos de actualidad en la sede del Gobierno de Seúl el 3 de noviembre, informando que se encuentra realizando investigaciones internas sobre las circunstancias de la fuga. El portavoz del Ministerio, Park Doo-soon, declaró: "En cuanto confirmamos la fuga de datos, solicitamos de inmediato a las instituciones competentes que abrieran investigaciones y una indagatoria", y agregó: "Estamos en proceso de investigar para esclarecer las circunstancias de la filtración".
Se confirmó que un archivo de Excel titulado "Lista de pasajeros del Air Force One 1" fue publicado en un sitio web de escaneo de códigos maliciosos en junio, permaneciendo accesible durante cinco meses a cualquier miembro que pagara una suscripción. El archivo fue publicado una semana antes de un viaje de negocios presidencial a Europa, y contenía datos personales de 168 individuos, incluyendo al presidente y su cónyuge, ministros clave, personal de la oficina presidencial, periodistas acreditados y otros miembros de la delegación.
Aunque la información personal de altos funcionarios y del presidente estuvo expuesta al público durante un período prolongado, el Ministerio de Relaciones Exteriores aún no ha identificado la ruta exacta de filtración.
El Ministerio de Relaciones Exteriores señaló que el documento que fue expuesto se asemeja al formato de documentos que suele utilizar esa cartera. Sin embargo, un funcionario del ministerio aclaró: "El formato del documento coincide con los utilizados por el Ministerio de Relaciones Exteriores, aunque no se trata de un documento oficial en sentido estricto, ya que está en formato de hoja de cálculo de Excel". Luego explicó: "El Ministerio de Relaciones Exteriores, como institución encargada de coordinar las gestiones ordinarias de viajes presidenciales, recopila información de diversas fuentes para elaborar este documento, de modo que es comprensible que guarde similitudes con los formatos que utiliza habitualmente".
El funcionario indicó: "Se realizó una revisión exhaustiva de emergencia de nuestros sistemas, incluyendo el correo electrónico y otros canales de comunicación externa", y continuó: "En el momento en que el archivo fue publicado en el sitio de escaneo de virus, no se detectaron filtraciones de datos, acceso no autorizado, ni incidentes de hackeo anómalo". Agregó: "Es prematuro atribuir este incidente a acciones de empleados del Ministerio de Relaciones Exteriores", concluyendo con: "Si se determinan las circunstancias, se tomarán las medidas correspondientes".
Algunos analistas sugieren que, dado que se trata de un sitio de suscripción de pago, es posible identificar al responsable de la publicación a través de la información de cuenta del miembro. Respecto a esto, un funcionario del Ministerio afirmó: "Según nuestro conocimiento, el Ministerio de Relaciones Exteriores no posee correos electrónicos institucionales registrados en ese sitio" y puntualizó: "No es un sitio que utilicemos de manera habitual".
Cuando se le preguntó sobre la posibilidad de que la información proveniente de otras instituciones hubiera sido filtrada, el funcionario respondió: "No es un asunto sobre el cual pueda hacer evaluaciones" y estableció límites al afirmar: "Es prematura la especulación en estas fases iniciales de la investigación".
El Ministerio de Relaciones Exteriores indicó que está acelerando el proceso de expedición de nuevos pasaportes para las víctimas de la fuga de datos. El funcionario declaró: "Se han reexpedido pasaportes para el presidente y su cónyuge, y se encuentran en trámite los procedimientos de reexpedición para otros afectados". También se informó que el ministro de Relaciones Exteriores, Cho Hyun, se encuentra en proceso de renovación de su pasaporte.
En medio de crecientes críticas sobre la capacidad de gestión de seguridad del gobierno, la Agencia Nacional de Inteligencia ha iniciado una revisión exhaustiva de ciberseguridad en el sector público. La medida responde a la intención de realizar un examen preventivo de las vulnerabilidades de los sistemas de información del gobierno frente a amenazas de ciberataques de Corea del Norte y otros incidentes de hackeo recurrentes en el sector financiero.
La Agencia Nacional de Inteligencia informó que, a raíz del incidente de hackeo en el sector financiero, solicitó el 22 de octubre a más de 2.100 instituciones, incluyendo ministerios centrales y gobiernos locales, que realizaran autoevaluaciones de seguridad utilizando listas de verificación. Además, la agencia llevará a cabo inspecciones directas de vulnerabilidades en los puntos de conexión a Internet de sistemas de información críticos en el sector público.
Las tácticas de ciberataques atribuidas a Corea del Norte continúan sofisticándose. Se confirmó que grupos de hackers vinculados a Corea del Norte utilizaron inteligencia artificial para crear aproximadamente 100 documentos de phishing personalizados dirigidos a usuarios de Corea del Sur durante los meses de agosto y septiembre. Recientemente, la Oficina Federal de Investigaciones de Estados Unidos identificó al grupo de hackers "TraderTraitor", vinculado a Corea del Norte, como responsable del robo de criptoactivos valorados en aproximadamente 8 billones de wones en el hackeo del intercambio Binance.
* Este artículo ha sido traducido por IA.